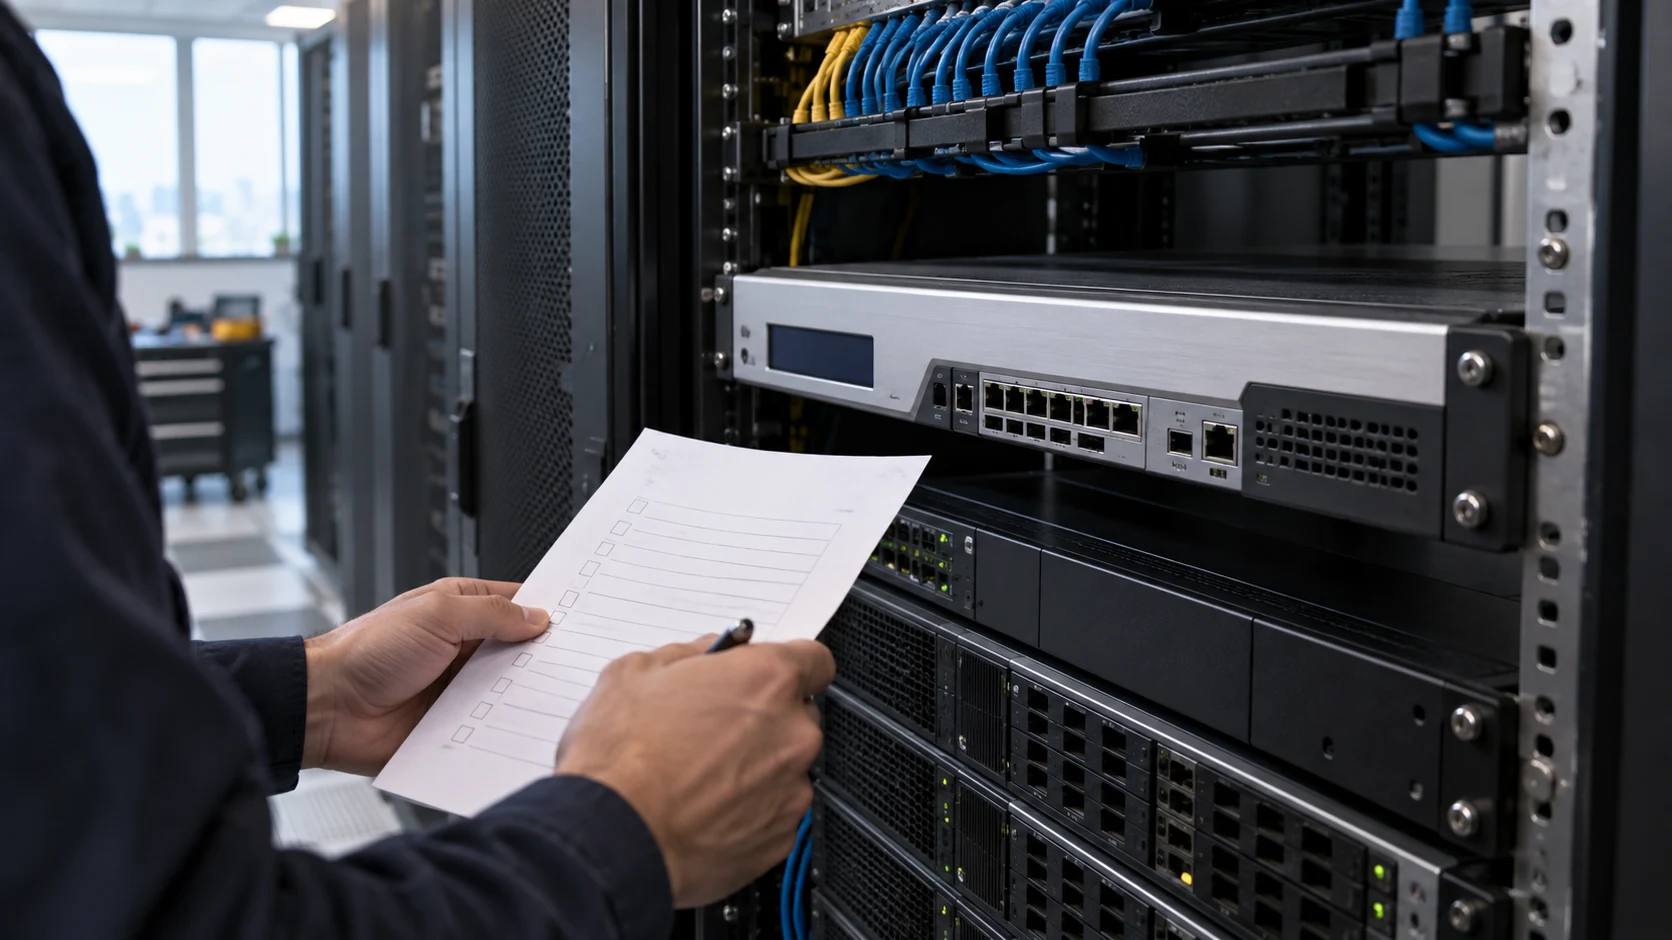
Citrix a publié des correctifs pour CVE-2026-107406, une vulnérabilité de NetScaler ADC et NetScaler Gateway. Elle concerne certaines versions et les équipements configurés pour jouer un rôle SAML de fournisseur d’identité ou de service. Citrix indique ne pas avoir connaissance d’exploitation sur les équipements non corrigés.
Ce que permet la faille
Citrix décrit un débordement mémoire pouvant entraîner une exécution de code à distance ou un déni de service. La configuration est déterminante : un équipement qui n’utilise pas l’un des rôles SAML concernés ne relève pas du périmètre décrit dans l’avis. L’impact potentiel est sérieux, mais ne prouve pas qu’un équipement donné a été ciblé ou compromis.
Vérifier la version et le rôle SAML
Recensez les équipements NetScaler ADC et Gateway, puis comparez leur version et leur rôle SAML au tableau des versions touchées de Citrix. L’avis indique notamment les versions corrigées 14.1-73.46 et 13.1-64.29; les versions FIPS et les autres branches ont leurs propres entrées. Appliquez la ligne correspondant à chaque équipement plutôt qu’un numéro unique à tout le parc.
Installer le correctif de l’éditeur
Planifiez la mise à jour de chaque équipement concerné et vérifiez sa version après installation. Si la mise à jour ne peut pas être faite immédiatement, utilisez uniquement les mesures temporaires documentées par Citrix pour la version et la configuration concernées. Tenez à jour l’inventaire des services d’authentification et d’administration exposés afin de confirmer qu’aucun équipement n’a été oublié.
Examiner l’exposition et l’activité
L’indication de Citrix selon laquelle aucun exploit d’équipement non corrigé n’est connu décrit l’état des informations disponibles; elle ne prouve pas qu’un environnement est sans risque. Examinez les journaux d’authentification et de l’équipement pendant la période d’exposition, conservez les traces utiles et suivez les recommandations à jour de l’éditeur. Transmettez toute anomalie à votre équipe de réponse aux incidents.
Pourquoi l’infrastructure d’identité compte
NetScaler peut se trouver sur un parcours d’authentification important, et sa compromission pourrait affecter des accès au-delà de l’équipement. Utilisez des comptes administrateur distincts, une authentification forte et des droits limités aux personnes qui exploitent le service. Soclyde aide les équipes à organiser leurs identifiants; il ne corrige pas NetScaler et ne détecte pas une intrusion. Consultez le guide du générateur de mots de passe sécurisé pour les bonnes pratiques liées aux comptes.
Les actions à engager
Identifiez les équipements qui utilisent les rôles SAML concernés, comparez chaque version à l’avis de Citrix et installez le correctif correspondant. Vérifiez ensuite les versions déployées et les journaux utiles. Le risque potentiel de la faille ne doit pas être présenté comme une exploitation confirmée.