Reprendre le Contrôle : L'Ascension des Gestionnaires de Mots de Passe Local-First
À l'ère dominée par les services cloud, le concept d'application "sur vos appareils" gagne du terrain, en particulier pour les données sensibles comme les mots de passe. Un gestionnaire de mots de passe hors cloud repose sur un principe fondamental : votre coffre-fort de mots de passe chiffré réside exclusivement sur vos propres appareils, sous votre contrôle direct, plutôt que d'être stocké sur un serveur tiers.
Cette approche représente une rupture philosophique et architecturale significative par rapport aux gestionnaires de mots de passe traditionnels basés sur le cloud, privilégiant la souveraineté numérique individuelle et minimisant la dépendance à l'égard des infrastructures externes.
Comment Fonctionne un Gestionnaire de Mots de Passe Local-First
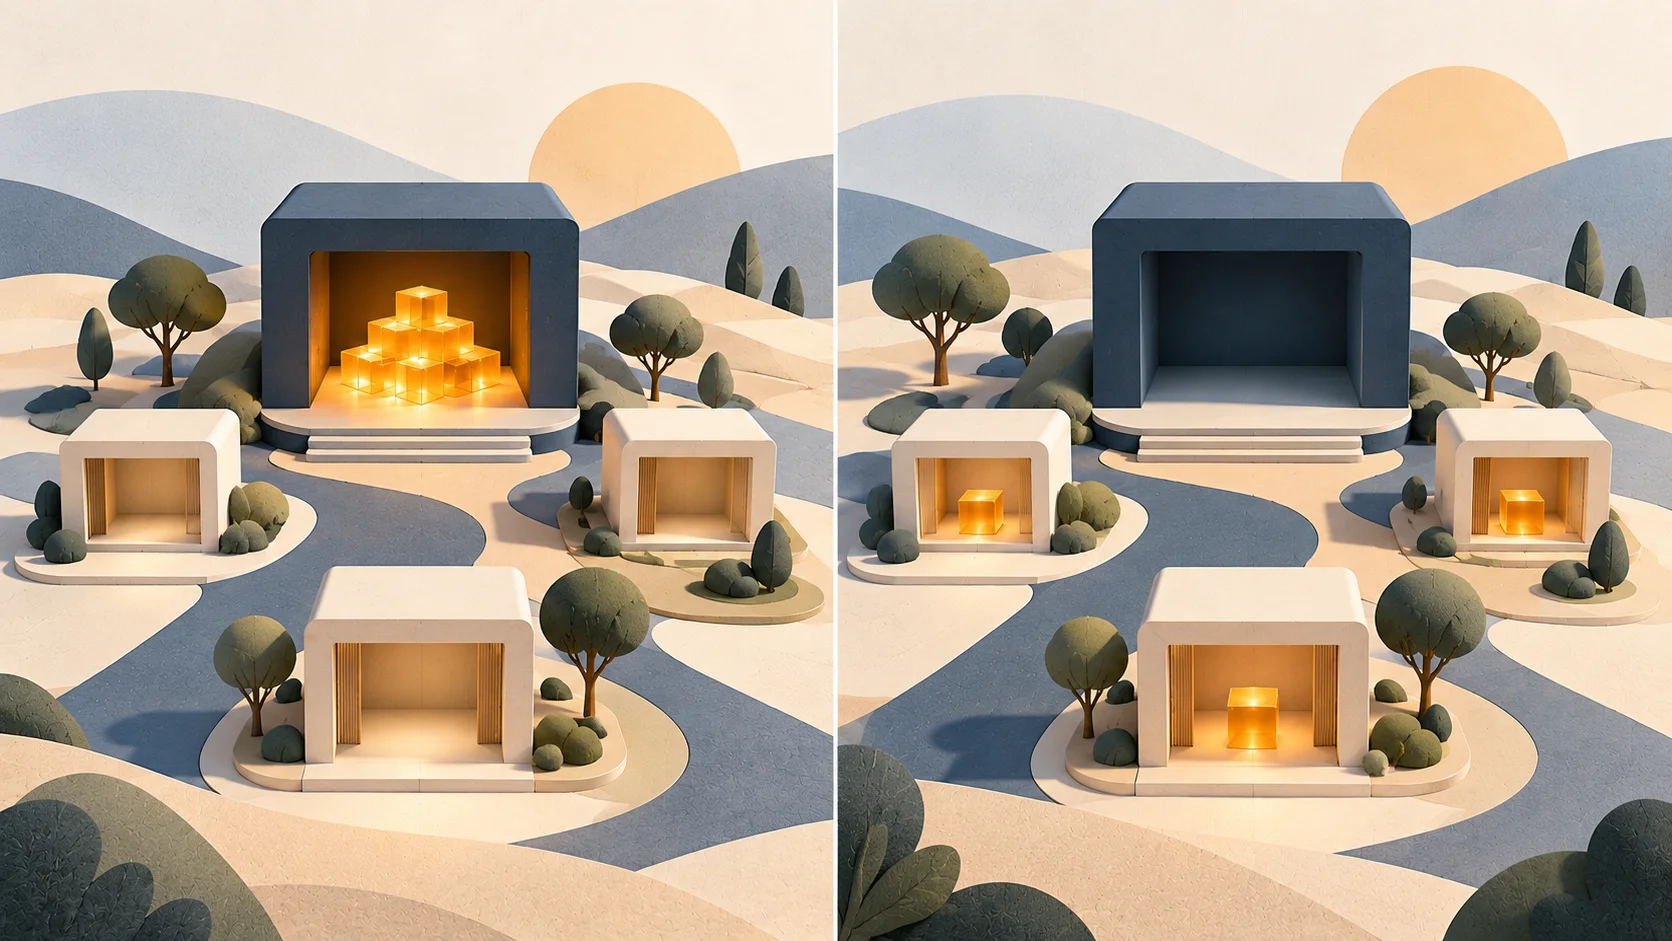
Dans une architecture local-first, la copie principale du coffre reste sur les appareils de l’utilisateur. Certains gestionnaires cloud synchronisent aussi une copie sur l’infrastructure du fournisseur ; les modalités de stockage et de chiffrement varient selon le produit.
- Les données restent sur vos appareils : Le coffre chiffré est conservé sur les appareils autorisés plutôt que dans un coffre cloud centralisé exploité par Soclyde.
- Pas de coffre central chez Soclyde : Soclyde ne conserve pas de copie centrale des coffres. Cela réduit l’exposition à une compromission de ce type de dépôt, sans supprimer les risques qui concernent les appareils ou leurs sauvegardes.
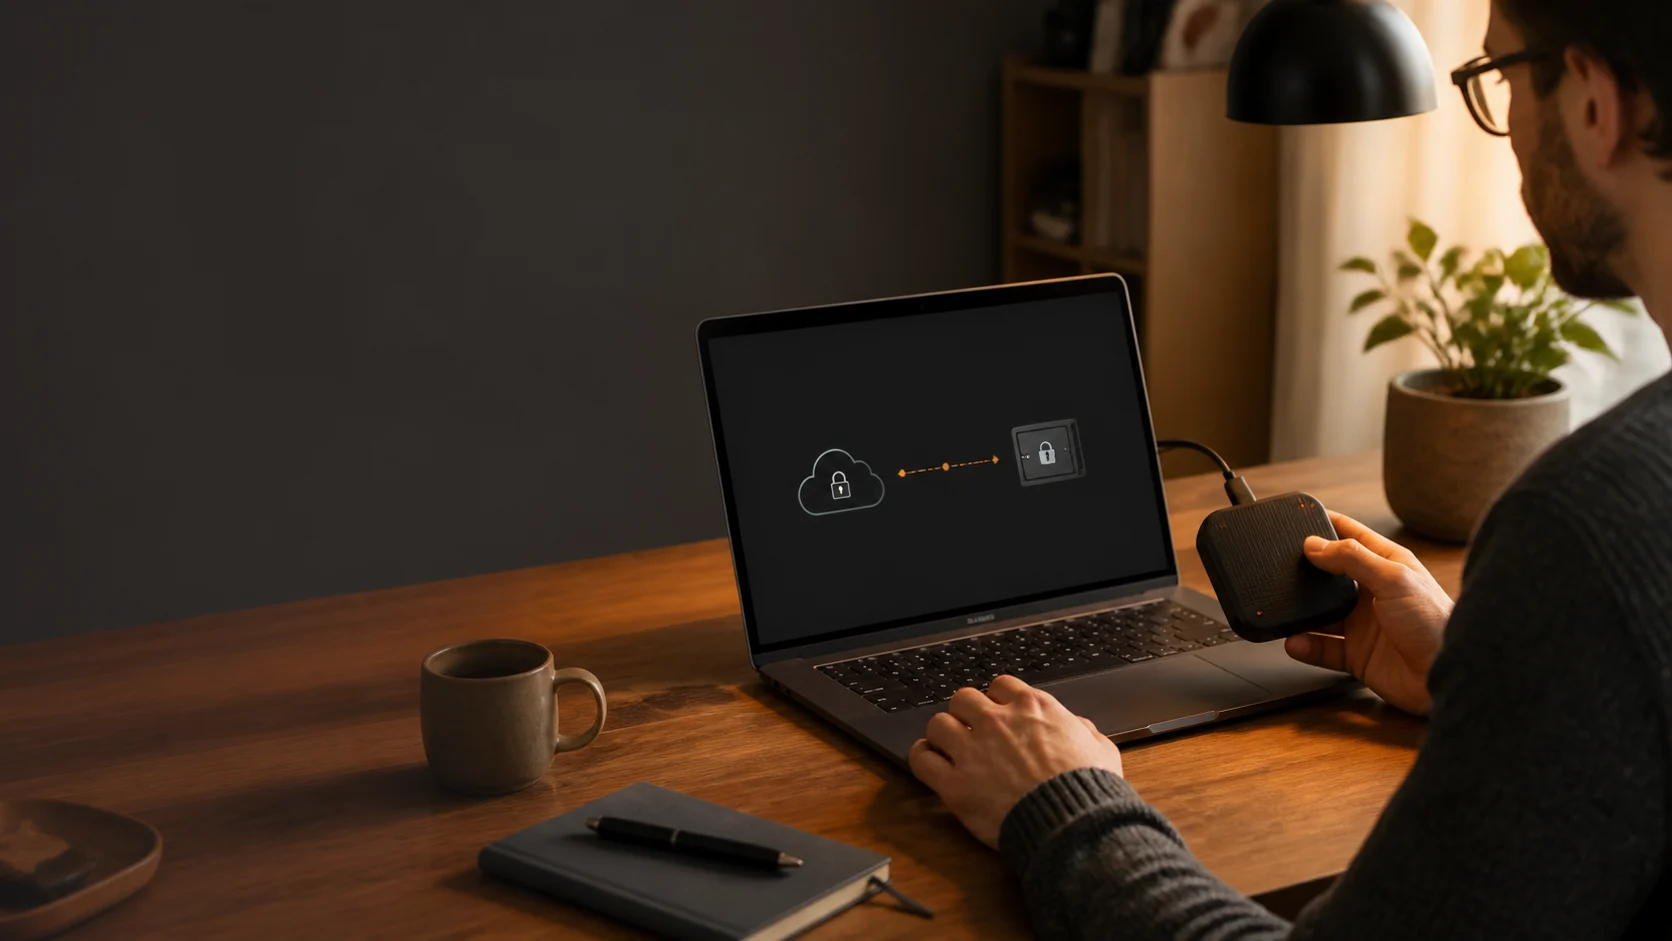
- Synchronisation directe : Avec Soclyde Premium, les appareils autorisés synchronisent directement le coffre, sans serveur central de synchronisation exploité par Soclyde.
- Accès hors ligne sur les appareils autorisés : Chaque appareil autorisé conserve une copie complète du coffre. Vous pouvez donc y accéder depuis cet appareil sans connexion Internet.
Les Avantages Inégalés d'une Approche Local-First
- Exposition centrale réduite : Soclyde ne conserve pas les coffres dans un dépôt cloud centralisé. L’architecture évite donc ce point de concentration des coffres, sans protéger à elle seule contre une compromission d’appareil.
- Confidentialité et contrôle local : Le coffre reste sur vos appareils autorisés plutôt que sur un serveur cloud centralisé exploité par Soclyde. Protégez aussi ces appareils et les copies que vous créez.
- Contrôle local des données : Vous conservez le contrôle opérationnel de vos informations les plus sensibles, sans dépendre d'un fournisseur cloud pour conserver le coffre.
- Accès indépendant d’un coffre cloud central : L’accès au coffre déjà présent sur un appareil ne dépend pas de la disponibilité d’un serveur cloud central de stockage.
- Un autre modèle de confiance : Vous dépendez du logiciel installé sur vos appareils et de la sécurité de ces appareils. Il reste important d’évaluer la fiabilité du logiciel et de protéger chaque terminal.
Local-First vs Cloud-Based : Une Distinction Fondamentale
| Fonctionnalité | Gestionnaire de Mots de Passe Basé sur le Cloud | Gestionnaire de Mots de Passe Local-First (comme Soclyde) |
|---|---|---|
| Stockage des Données | Selon le service, une copie du coffre peut être synchronisée sur les serveurs du fournisseur | Coffre-fort chiffré sur les appareils de l'utilisateur |
| Modèle de Confiance | Confiance dans l'infrastructure et l'équipe de sécurité du fournisseur | Confiance dans le logiciel côté client et la sécurité de l'appareil de l'utilisateur |
| Synchronisation | Via des serveurs cloud centraux | Peer-to-peer direct entre les appareils de l'utilisateur |
| Cible Centrale ? | Une copie centrale peut constituer un point de concentration à protéger | Soclyde ne conserve pas de copie centrale du coffre |
| Accès Hors Ligne | Peut être limité ou nécessiter une synchronisation préalable | Chaque appareil autorisé conserve une copie complète et accessible hors ligne |
| Souveraineté des Données | Limitée, soumise aux politiques du fournisseur | Contrôle local, l'utilisateur conserve la copie du coffre sur ses appareils |
Soclyde conserve le coffre sur les appareils autorisés et le synchronise directement entre eux. Cette architecture limite la centralisation des secrets ; la protection des appareils et des sauvegardes reste essentielle.