La souveraineté ne se résume pas à une adresse
Quand on parle de souveraineté numérique, la première question est souvent : où sont stockées mes données ?
C’est une bonne question, mais ce n’est pas la seule. Une donnée hébergée en France peut toujours dépendre d’un fournisseur, de technologies ou d’une infrastructure sur laquelle son propriétaire a peu de contrôle. À l’inverse, changer le pays d’hébergement ne change pas nécessairement la manière dont la donnée est confiée, stockée et rendue accessible.
La souveraineté ne dépend donc pas seulement de l’endroit où se trouve une donnée, mais aussi du contrôle que l’on garde sur elle et des acteurs dont on dépend pour l’utiliser.
Pour une entreprise ou un indépendant, cela ramène le sujet à des questions concrètes : qui détient mes données ? De qui ai-je besoin pour y accéder ? Puis-je continuer à travailler sans ce fournisseur ? Puis-je récupérer mes données si je pars ?
Le cloud souverain améliore la réponse, mais la question reste
Le cloud apporte des bénéfices réels : accès à distance, synchronisation, sauvegardes, disponibilité et services managés. Le cloud souverain ou de confiance cherche à conserver ces avantages tout en apportant davantage de garanties sur la juridiction, l’exploitation, les technologies utilisées ou la réversibilité.
Ces garanties ont une vraie valeur. Tous les usages n’ont ni les mêmes contraintes ni les mêmes risques. Opposer simplement le cloud et le local n’aurait donc pas beaucoup de sens.
Mais pour des données particulièrement sensibles, comme des mots de passe ou des clés, une question supplémentaire mérite d’être posée : le fournisseur a-t-il réellement besoin de conserver cette donnée pour fournir son service ?
Si la réponse est non, le problème change. Il ne s’agit plus seulement de choisir le meilleur pays, le meilleur hébergeur ou le meilleur cadre juridique pour conserver une copie. Il devient possible de se demander si cette copie centrale doit exister.
Mieux choisir à qui confier une donnée est une forme de contrôle. Ne pas avoir à la confier en est une autre.
La souveraineté par l’architecture
Dans ce guide, la souveraineté par l’architecture désigne un principe de conception, pas une certification ni une catégorie réglementaire : lorsqu’un service n’a pas besoin de détenir une donnée, ne pas la centraliser chez le fournisseur permet de réduire une dépendance.
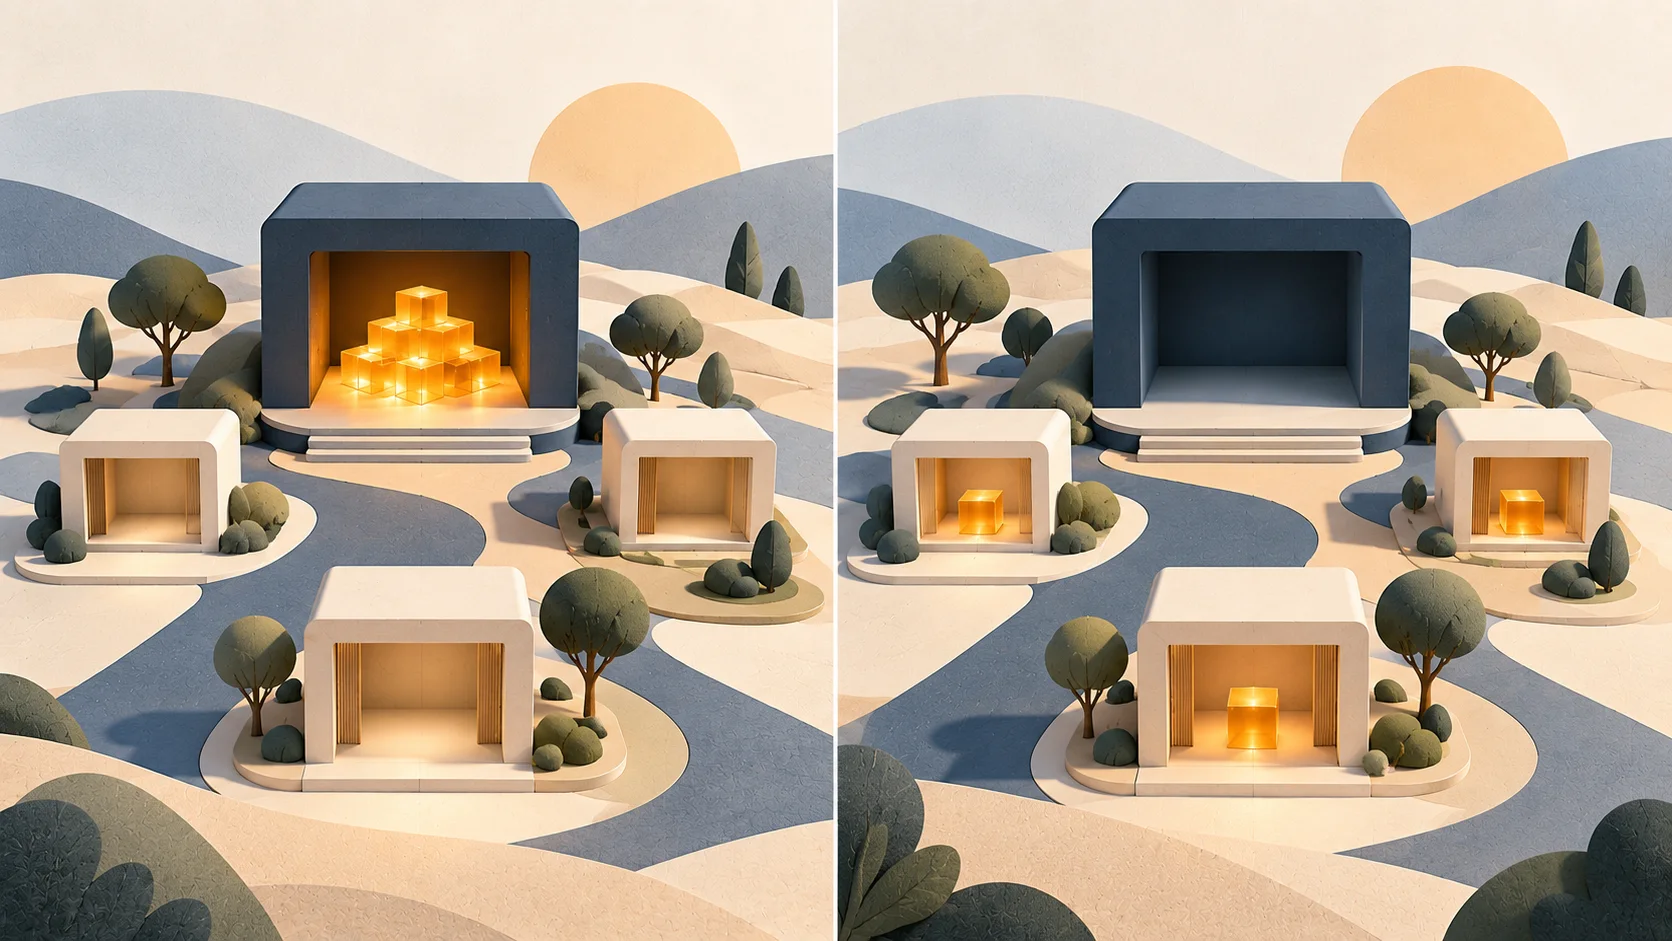
Prenons le cas d’un coffre de mots de passe. Une entreprise peut choisir un cloud français ou européen pour l’héberger. Elle améliore alors certaines dimensions de sa souveraineté, comme la localisation, la juridiction, le contrôle du prestataire ou la réversibilité. Le coffre reste néanmoins confié à une infrastructure distante.
Soclyde part d’un autre choix architectural. Le coffre chiffré reste sur les appareils autorisés de l’utilisateur. Lorsque la synchronisation entre appareils est utilisée, elle ne nécessite pas que Soclyde conserve une copie centrale du coffre.
Ce choix ne rend pas la localisation ou la juridiction sans importance. Il retire simplement une question de l’équation : il n’y a pas de coffre central chez Soclyde dont il faudrait choisir le pays d’hébergement.
Pour approfondir ce fonctionnement, consultez le guide sur les gestionnaires de mots de passe local-first et le comparatif local vs cloud.
Ce que ce choix apporte concrètement
Le premier bénéfice est le contrôle. Le coffre reste sur les appareils autorisés de l’utilisateur. Soclyde n’a pas besoin d’en devenir le dépositaire central pour fournir le service.
Le deuxième est l’accès hors ligne. Les mots de passe restent disponibles sur les appareils autorisés même sans connexion Internet.
Le troisième est l’indépendance vis-à-vis du service de stockage. Le coffre ne dépend pas d’un serveur Soclyde qui le conserverait. Les données restent sur les appareils autorisés, ce qui réduit la dépendance à la disponibilité continue d’une infrastructure centrale de stockage chez Soclyde.
Le quatrième concerne la concentration du risque. Soclyde ne constitue pas de dépôt central regroupant les coffres de ses utilisateurs. Cela réduit l’exposition propre à ce point de concentration et évite de créer chez Soclyde une cible centrale contenant ces coffres. Cette réduction ciblée ne protège pas contre les risques liés aux appareils ou aux autres services.
Enfin, ce bénéfice architectural ne dépend pas de la nationalité de l’utilisateur. En France, en Allemagne ou aux États-Unis, Soclyde n’a pas besoin de devenir le dépositaire central du coffre. Les juridictions et les dépendances technologiques peuvent varier, mais ce principe reste le même.
Plus de contrôle implique aussi des responsabilités
Aucune architecture ne fait disparaître tous les risques. Un ordinateur compromis peut exposer les secrets lorsqu’ils sont déverrouillés, saisis ou utilisés. Une sauvegarde mal sécurisée peut devenir une nouvelle copie vulnérable. Le chiffrement du coffre ne remplace ni les mises à jour, ni la protection des appareils, ni l’authentification multifacteur proposée par les services concernés.
Le local-first change donc le modèle de confiance : la sécurité du coffre dépend moins d’un dépôt central chez le fournisseur et davantage de la protection des appareils et des sauvegardes de l’utilisateur.
Pour approfondir les risques liés aux appareils compromis, consultez le guide sur les infostealers.
Une question simple
La souveraineté numérique nous pousse à nous demander où sont nos données, sous quelle juridiction et auprès de quels fournisseurs.
Nous pensons qu’elle invite aussi à poser une question plus simple : avons-nous réellement besoin de confier cette donnée ?
Pour les mots de passe, Soclyde a fait son choix : une donnée que nous n’avons pas besoin de détenir ne devrait pas nous être confiée.
Découvrez l’approche Soclyde ou contactez l’équipe pour en savoir plus.