Qu'est-ce que le chiffrement zero-knowledge ?
Le terme « zero-knowledge » décrit une propriété de confidentialité : le fournisseur ne peut pas lire le contenu du coffre qu’il protège. Le périmètre exact dépend de l’architecture du produit. Cette expression ne signifie pas que le fournisseur ignore toute information sur l’utilisation du service, ni qu’aucun tiers ne peut accéder aux données depuis un appareil compromis.
Dans un gestionnaire qui synchronise un coffre chiffré, le chiffrement et le déchiffrement sont conçus pour avoir lieu sur les appareils de l’utilisateur. Le serveur peut alors conserver une copie chiffrée sans disposer des éléments nécessaires pour lire le coffre. Les métadonnées, les appareils et les moyens de récupération doivent toutefois être examinés séparément.
Ce que le zero-knowledge protège, et ce qu’il ne garantit pas
Une architecture de ce type vise à empêcher le fournisseur de lire les secrets contenus dans le coffre. Une compromission du serveur ne révèle donc pas automatiquement leur texte en clair, si le chiffrement et la gestion des clés fonctionnent comme prévu et que les éléments de déchiffrement restent secrets.
Cette propriété ne rend pas un coffre invulnérable. Un appareil déverrouillé ou compromis, une phrase secrète exposée, une faille logicielle ou une sauvegarde mal protégée peuvent créer d’autres voies d’accès. La protection des métadonnées dépend également du service et de son implémentation.
La différence entre zero-knowledge et local-first
Zero-knowledge porte sur l’accès du fournisseur au contenu : peut-il lire les secrets du coffre ? Local-first porte sur l’emplacement principal des données et la manière dont elles sont synchronisées. Ces propriétés peuvent coexister, mais elles ne signifient pas la même chose.
Soclyde : un coffre conservé sur vos appareils
Soclyde est conçu pour que le coffre chiffré reste sur les appareils autorisés plutôt que dans un coffre cloud centralisé exploité par Soclyde. Soclyde n’a pas accès au contenu des coffres ni à la phrase secrète qui les protège. Cette propriété peut être décrite comme une approche zero-knowledge au sens produit, limitée au contenu du coffre.
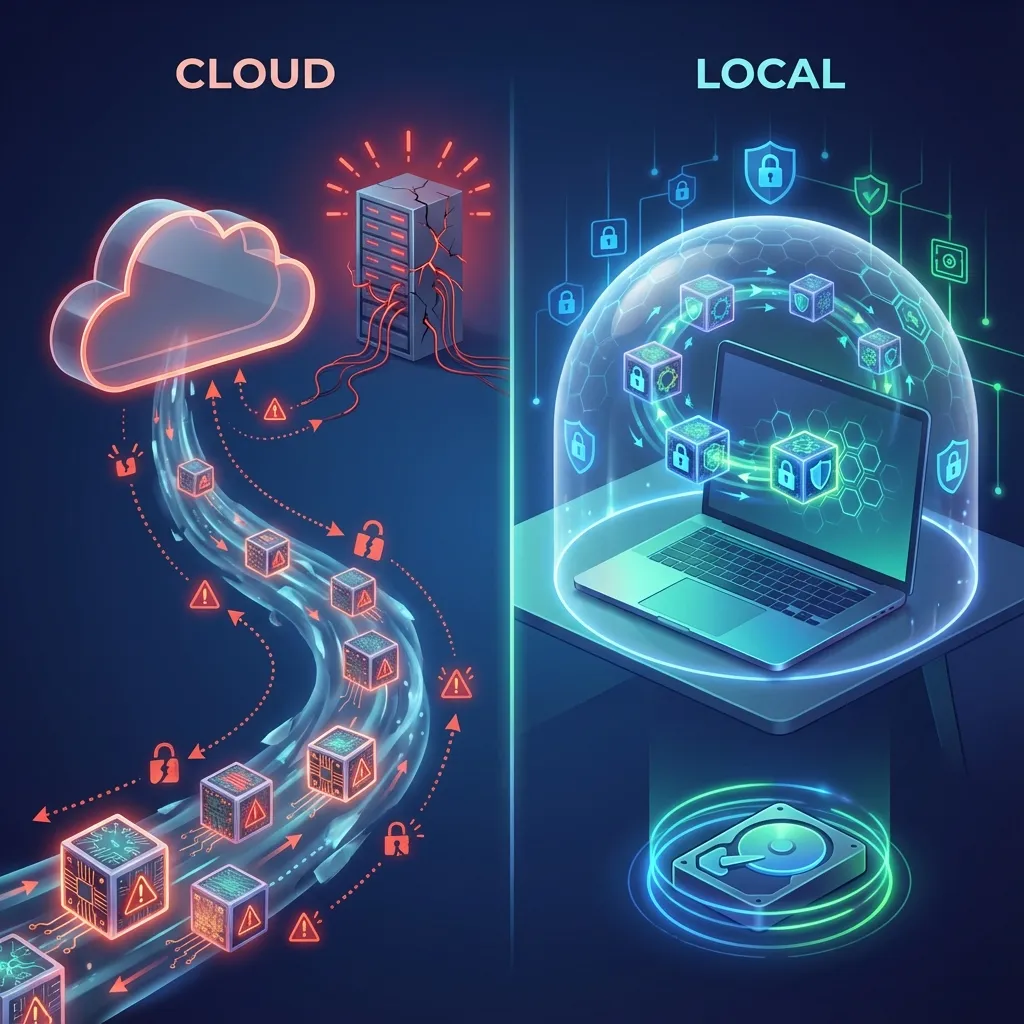
Avec Soclyde Premium, les appareils autorisés synchronisent directement le coffre. L’absence de copie centrale réduit l’exposition à une compromission d’un coffre cloud centralisé chez le fournisseur. Elle ne supprime pas les risques propres aux appareils, à leurs copies de sauvegarde ou à la phrase secrète. Chaque appareil autorisé conserve une copie complète, ce qui permet d’accéder au coffre depuis cet appareil hors ligne.
Choisir un gestionnaire zero-knowledge peut limiter ce que le fournisseur peut lire. Comprenez aussi où se trouvent les copies, comment les appareils sont protégés et ce qui est possible en cas de perte d’un appareil ou de la phrase secrète.