
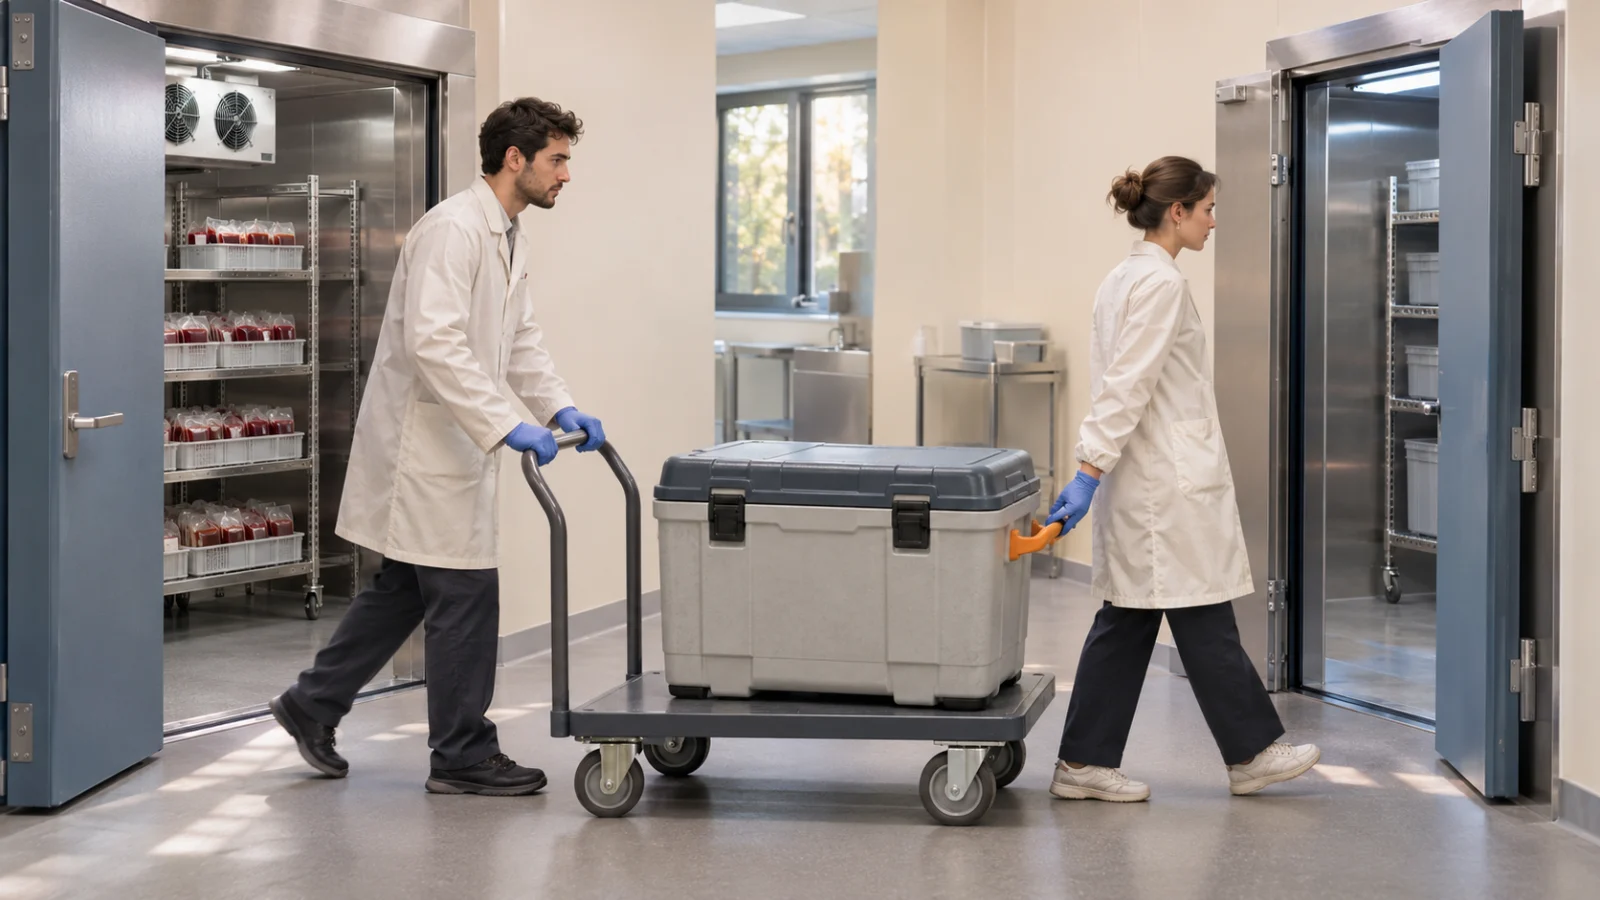
L’Établissement français du sang a confirmé le 3 novembre 2026 qu’un incident de cybersécurité chez un prestataire frigorifique avait affecté trois de ses sites la veille. Des réglages de chambres froides ont été modifiés. L’EFS annonce que les produits ont été sécurisés ou transférés, sans perte de produits sanguins déclarée ni impact sanitaire identifié.
Des réglages physiques modifiés à distance
Le communiqué décrit des seuils de température et de dégivrage portés à des niveaux très élevés. Les installations servent à conserver des produits sanguins et des échantillons pour les biothèques. L’enjeu documenté porte donc sur le fonctionnement d’équipements et la conservation de produits, sans annonce de fuite de dossiers de donneurs dans cet avis.
Une réponse de continuité sur trois sites
L’EFS explique que ses alarmes ont permis d’identifier rapidement les anomalies. Selon les situations, les équipements ont été maîtrisés ou neutralisés et les stocks transférés préventivement. Les activités de prélèvement et de distribution se poursuivent. L’établissement précise que ses équipes travaillent avec l’ANSSI et le ministère de la Santé, avec une surveillance renforcée des équipements.
Ne pas déduire un fournisseur ou une CVE
The Record replace l’incident dans une vague européenne d’attaques contre la réfrigération et rapporte un échange avec l’EFS. BleepingComputer examine aussi l’avis public de Coolworld et les vulnérabilités connues de contrôleurs. Ces éléments ne suffisent pas à attribuer à l’EFS un modèle, un fournisseur nommé ou une CVE que son communiqué n’identifie pas. Ils ne prouvent pas non plus un auteur commun à toutes les attaques.
Vérifier les accès des prestataires
Pour une organisation dépendant du froid, l’enseignement pratique consiste à inventorier qui peut changer les consignes, comment une anomalie est détectée et où transférer les stocks. Faites vérifier les accès distants avec le mainteneur, les personnes à joindre et la procédure de reprise. Une alarme doit mener à une action réalisable, y compris quand l’interface du prestataire est indisponible. Ces recommandations de préparation ne décrivent pas une procédure interne de l’EFS.
Le lien avec Soclyde
Les petites équipes et leurs mainteneurs doivent pouvoir retrouver leurs accès autorisés sans les disperser dans des messages. Soclyde conserve ces identifiants dans un coffre chiffré sur les appareils et permet leur partage en Premium. Il ne surveille pas les températures, ne protège pas un contrôleur frigorifique et ne remplace pas un plan de continuité.
À retenir
Le communiqué de l’EFS documente une atteinte au pilotage frigorifique et une réponse ayant préservé les stocks. Pour vos propres équipements, vérifiez les accès, les alertes et la solution de repli. Pour organiser les identifiants utilisés avec vos prestataires, contactez Soclyde.


