Le 30 septembre 2026, les autorités de plusieurs pays ont pris le contrôle du site de fuite et d'infrastructures attribués au groupe d'extorsion KillSec. Europol et Eurojust ont annoncé l'opération le lendemain : trois personnes ont été arrêtées, huit lieux perquisitionnés et cinq serveurs saisis. Les autorités disent avoir sécurisé au moins 110 téraoctets de données volées.
Un adolescent de 16 ans est soupçonné d'avoir été l'opérateur principal. Cette qualification reste une suspicion dans une enquête en cours. Europol associe le groupe à environ 1 000 attaques présumées, un chiffre qui ne correspond pas nécessairement à autant d'incidents confirmés ou de victimes identifiées.
Comment le groupe extorquait ses victimes
Selon les autorités européennes, KillSec obtenait des accès à des organisations, notamment par des accès mal sécurisés liés au stockage cloud. Le groupe copiait des données sur sa propre infrastructure puis menaçait de les publier si une rançon n'était pas payée. Les saisies interrompent l'accès à une partie de cette infrastructure; elles ne prouvent pas que toutes les copies ont été récupérées.
Ce que l'opération a saisi
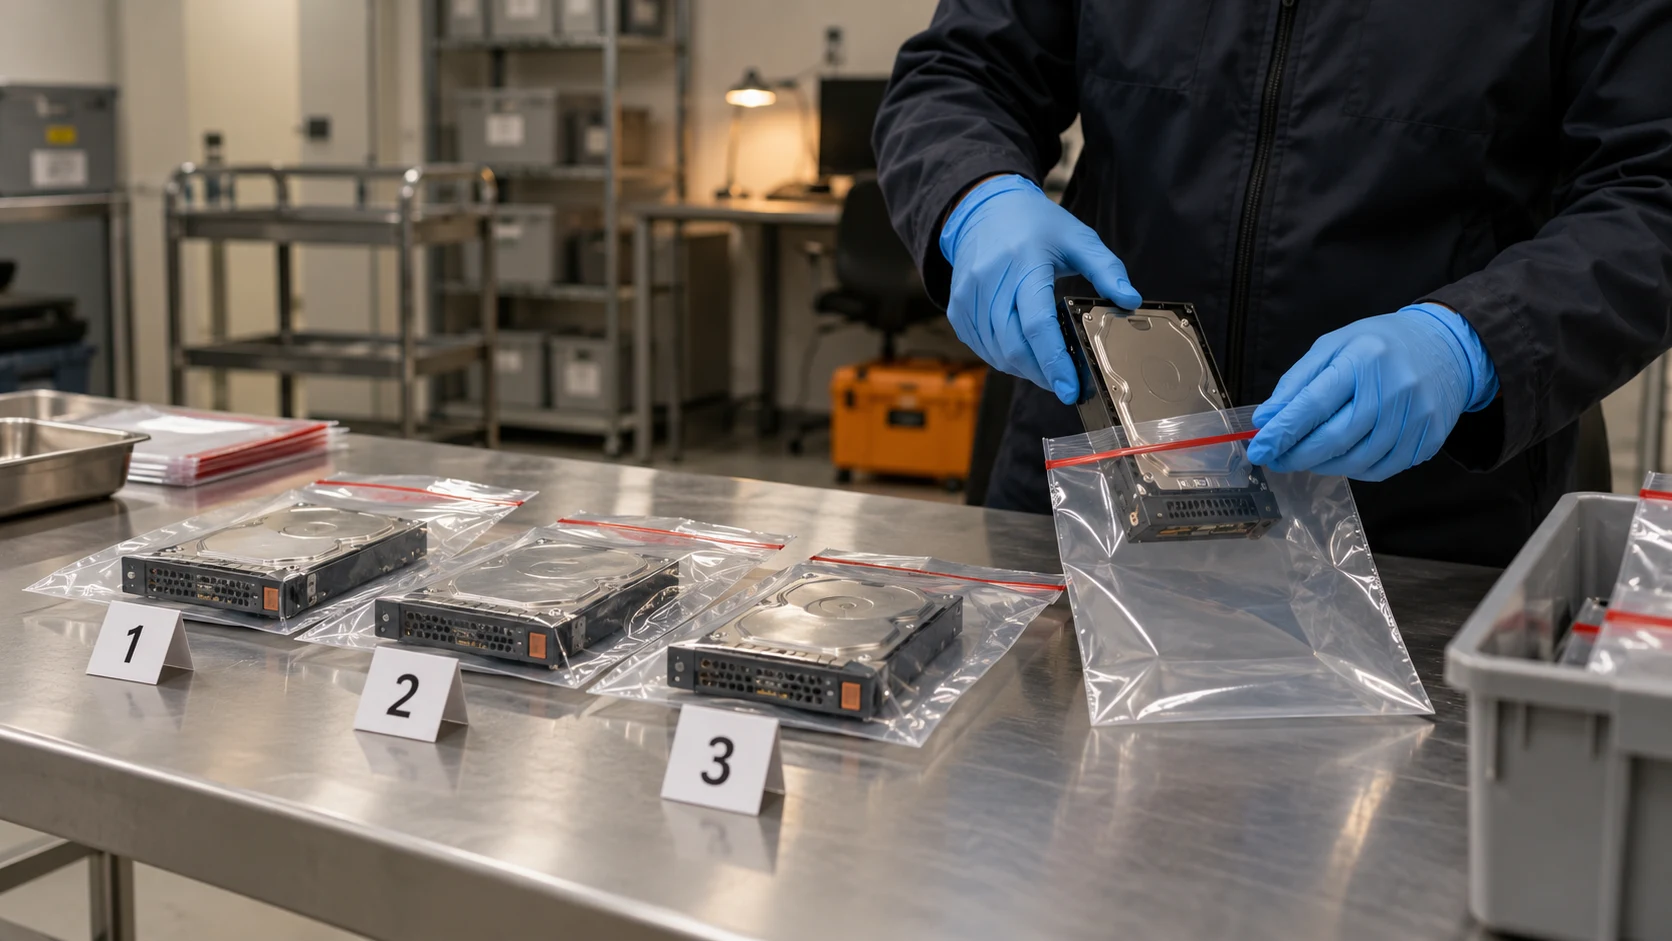
Les enquêteurs ont pris le contrôle du site de fuite, de domaines et de cinq serveurs utilisés pour conserver des données attribuées aux victimes. Ils poursuivent l'examen des appareils, la recherche de victimes supplémentaires et le suivi des revenus présumés. La suite judiciaire dépendra des éléments recueillis et des procédures nationales.
Si votre organisation a reçu une demande
Ne répondez pas précipitamment à une nouvelle publication qui prétend provenir de KillSec. Préservez le message, les preuves de paiement ou de contact, les journaux du stockage partagé et l'historique des comptes concernés. Faites vérifier l'accès par une équipe de réponse à incident et signalez les faits aux autorités compétentes.
La saisie d'un site criminel ne remplace pas la vérification des systèmes de l'organisation. Révoquez les sessions et identifiants compromis, vérifiez les partages externes, puis renouvelez les secrets depuis des appareils maîtrisés.
Le lien avec Soclyde
Soclyde ne prévient pas une intrusion dans une plateforme de stockage et ne récupère pas les fichiers volés. Son coffre peut aider à inventorier les accès professionnels et à organiser leur rotation après une enquête.
À retenir
L'opération KillSwitch a perturbé une partie de l'infrastructure attribuée à KillSec, tandis que l'enquête continue. Préservez les preuves et vérifiez les accès avant de déclarer un incident clos. Consultez le guide pour sécuriser les mots de passe d'équipe ou contactez Soclyde.