Le ministère confirme qu’un compte interne utilisé pour gérer Parcoursup en Occitanie a été usurpé et a permis l’extraction de données liées à environ 705 000 candidats des sessions 2023 et 2025. Il s’agit d’un accès au module réservé aux personnels, pas d’une confirmation que les comptes personnels des candidats ont été pris en main. Les personnes concernées doivent surtout se méfier des messages de phishing qui exploiteraient leur contexte scolaire.
Ce qui s’est passé
À la suite d’un signalement en mars 2026, le ministère de l’Enseignement supérieur a identifié l’usurpation du compte d’un module de gestion des données Parcoursup réservé aux personnels de la région académique Occitanie. Les accès frauduleux reposaient sur des identifiants légitimes et ont été utilisés en octobre 2025 pour extraire des données.
L’extraction concerne des candidatures de sessions déjà terminées, 2023 et 2025. Le ministère estime qu’environ 705 000 candidats résidant en Occitanie ou y ayant formulé des vœux sont concernés. Ce chiffre décrit un périmètre de données, pas le nombre de comptes candidats pris en main.
Quelles données sont concernées ?
Les informations mentionnées comprennent des éléments d’identité, la nationalité, la date de naissance, l’adresse, l’e-mail et le téléphone. Elles peuvent aussi inclure la scolarité, le statut de boursier, le parcours de formation et, pour les mineurs, le lien de parenté et la catégorie socioprofessionnelle des responsables légaux.
Le ministère indique que les données ne sont plus accessibles et que le module a été anonymisé, ses identifiants révisés et ses conditions d’accès renforcées. La CNIL a été notifiée et une plainte a été déposée. Ces mesures ne suppriment pas le risque de réutilisation des informations déjà extraites.
Pourquoi le phishing peut être très crédible
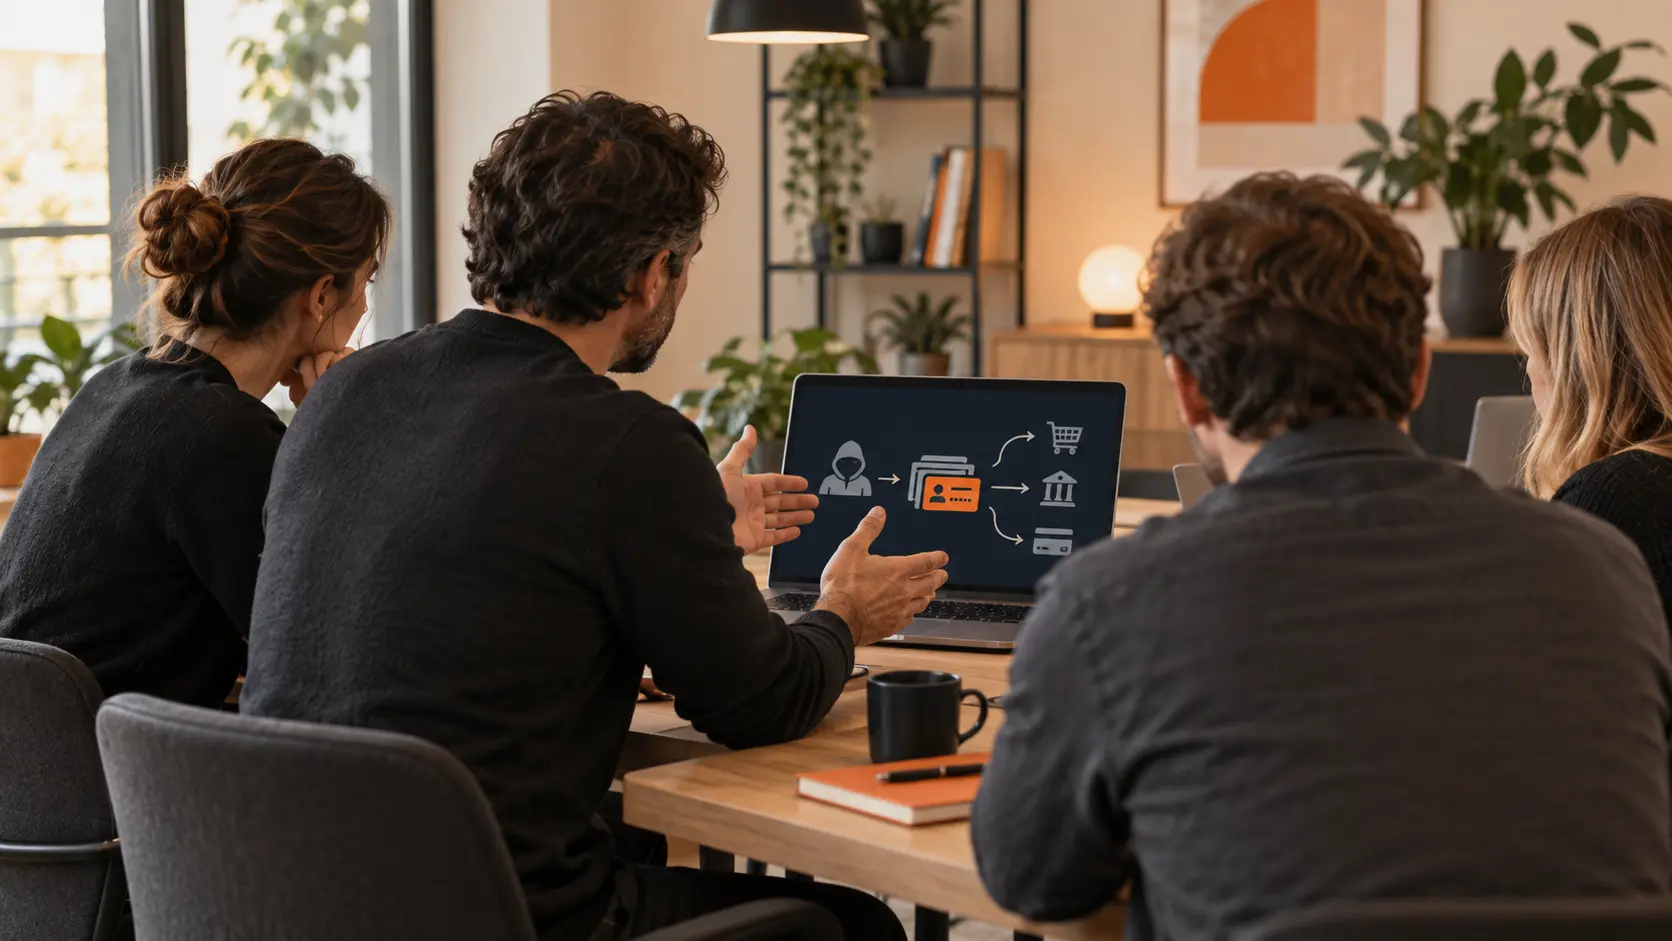
Un fraudeur qui connaît une formation demandée, une période de candidature ou le statut d’un élève peut construire un message beaucoup plus convaincant qu’un spam générique. Il peut prétendre qu’un vœu doit être confirmé, qu’une pièce est manquante ou qu’une proposition expire bientôt.
L’extraction ne signifie pas que le compte personnel d’un candidat ou son mot de passe a été compromis : le ministère décrit l’usurpation d’un compte interne réservé aux personnels. Vérifiez les démarches dans le dossier officiel, protégez la messagerie associée avec une authentification multifacteur et n’utilisez pas le même mot de passe sur plusieurs services.
Un autre incident montre comment des données personnelles peuvent rendre un faux message plus crédible : consultez notre article sur la fuite de données Basic-Fit et le risque de phishing.
Ce que doivent faire les candidats et les familles
Accédez à Parcoursup en saisissant vous-même l’adresse du site. Vérifiez toute demande dans le dossier officiel et contactez l’établissement via ses coordonnées publiques si un doute subsiste. Aucun message urgent ne doit vous pousser à transmettre un code, une pièce d’identité ou des coordonnées bancaires.
Surveillez la boîte e-mail et le téléphone associés au dossier. Activez la MFA sur la messagerie lorsque c’est possible et utilisez un mot de passe différent pour chaque service. Conservez les messages suspects pour les signaler au bon interlocuteur.
Pour les établissements et administrations
Les comptes internes doivent être nominatifs, protégés par MFA et limités aux données nécessaires. Les modules d’administration méritent des contrôles séparés, une revue régulière des habilitations et une surveillance des extractions inhabituelles.
Les équipes doivent aussi préparer un message de notification clair : données concernées, période, canal de contact et aucune demande de secret. Cette précision réduit l’espace laissé aux faux supports qui profitent de l’incident.
Le lien avec Soclyde
Soclyde ne protège pas Parcoursup et ne remplace pas les mesures prises par le ministère. Il aide à créer des secrets uniques, à les conserver dans un coffre chiffré et à organiser la rotation des accès liés à la messagerie ou aux services administratifs.
À retenir
Parcoursup illustre un scénario où l’utilisation d’identifiants légitimes contre un compte interne peut exposer un grand volume de contexte scolaire. La réponse consiste à vérifier les communications officielles, protéger la messagerie et traiter toute demande urgente comme une tentative potentielle d’usurpation.
Pour aller plus loin, consultez notre guide du générateur de mots de passe sécurisé ou contactez Soclyde.
Pour organiser ces accès partagés avec des règles de transmission et de révocation, consultez aussi le guide de partage sécurisé des mots de passe en équipe.