Centralisez vos accès clients avec un gestionnaire de mots de passe local pour agences web
Une agence web peut administrer les sites, hébergements, domaines, DNS, CMS, bases de données, comptes analytics, outils de recette et services tiers de dizaines de clients. Quand ces identifiants circulent dans Slack, Teams, un navigateur ou un gestionnaire de projet, une seule mauvaise passation peut bloquer une maintenance ou exposer un actif numérique client.
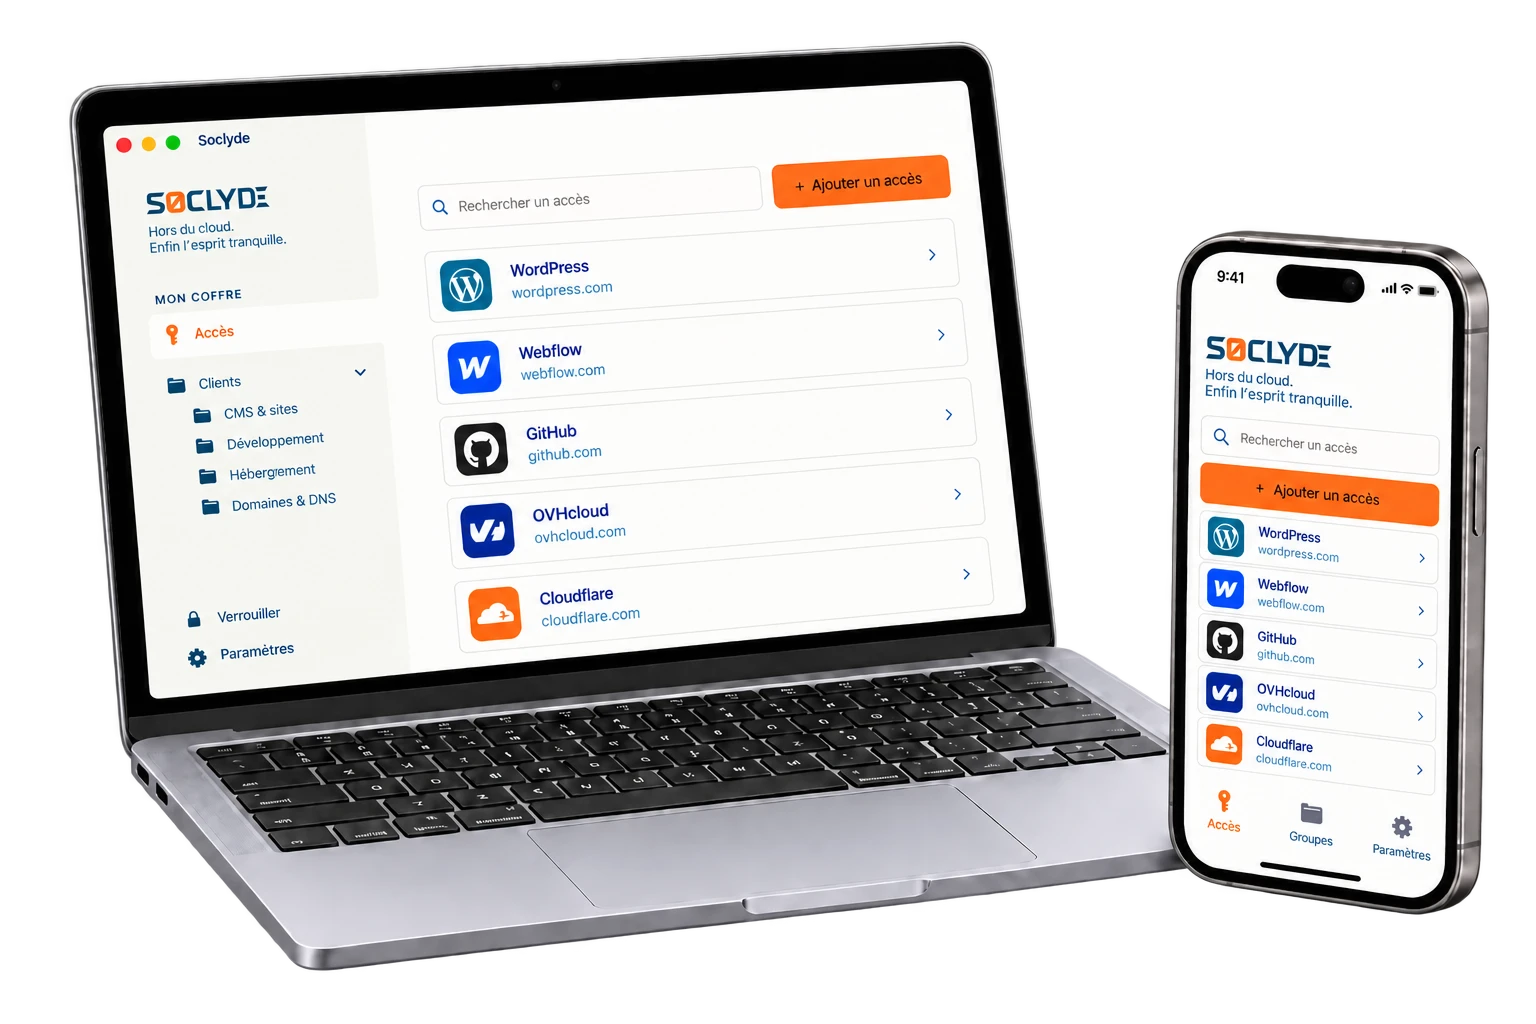
Soclyde aide les agences web, studios digitaux et équipes de développement à regrouper leurs secrets professionnels dans un coffre local utilisable en équipe. Les mots de passe restent sur les appareils autorisés, sans coffre distant hébergé par Soclyde, avec synchronisation et permissions adaptées aux clients, projets et intervenants.
- Coffre hors cloudLes secrets clients restent sur vos appareils
- Synchronisation d’équipeSans serveur central de mots de passe
- Accès par projetDéveloppeurs, chefs de projet et support
- Sans infrastructure dédiéePas de serveur de coffre à maintenir
- Accès organisés par missionFreelances, stagiaires et prestataires externes
100% LOCAL0% CLOUD
Un site client peut changer de développeur sans que ses identifiants disparaissent avec la passation
Développeurs front et back, chefs de projet, intégrateurs, designers, SEO, support et direction n’utilisent pas les mêmes comptes. CMS, hébergeurs, registrars, DNS, FTP/SFTP, bases de données, Search Console, Analytics et outils de recette doivent rester accessibles selon les projets, sans donner tout le portefeuille client à toute l’agence.
Soclyde structure les secrets partageables dans un coffre conservé localement. Les droits peuvent évoluer avec les projets, les équipes, les maintenances, les freelances et les changements de responsable, tandis que chacun retrouve uniquement les accès utiles à son périmètre.
Vos accès clients sur tous vos appareils.
Soclyde fonctionne sur Android, iOS, Windows et Mac. Retrouvez vos identifiants au bureau, chez un client ou en télétravail.
Android
Application native
Optimisée mobile
iOS
Application native
Expérience iPhone et iPad
Windows
Application desktop
Intégration système
Mac
Application native
Optimisée macOS
Vous administrez déjà les infrastructures de vos clients : leur coffre de mots de passe peut rester en dehors d’un cloud tiers
Avec un gestionnaire cloud, les identifiants techniques et métiers de l’agence reposent aussi sur une infrastructure extérieure : le coffre n’est plus conservé uniquement dans votre environnement.
Des services comme 1Password, LastPass ou Dashlane synchronisent les mots de passe via leurs propres serveurs. Ce modèle peut convenir à de nombreuses équipes, mais une agence web y ajoute souvent les accès de multiples clients : CMS, hébergement, domaines, DNS, FTP, bases de données ou consoles SaaS.
Un coffre regroupant les accès de nombreux sites clients concentre des comptes à forte valeur technique et commerciale.
Modèle cloud (hébergé)!
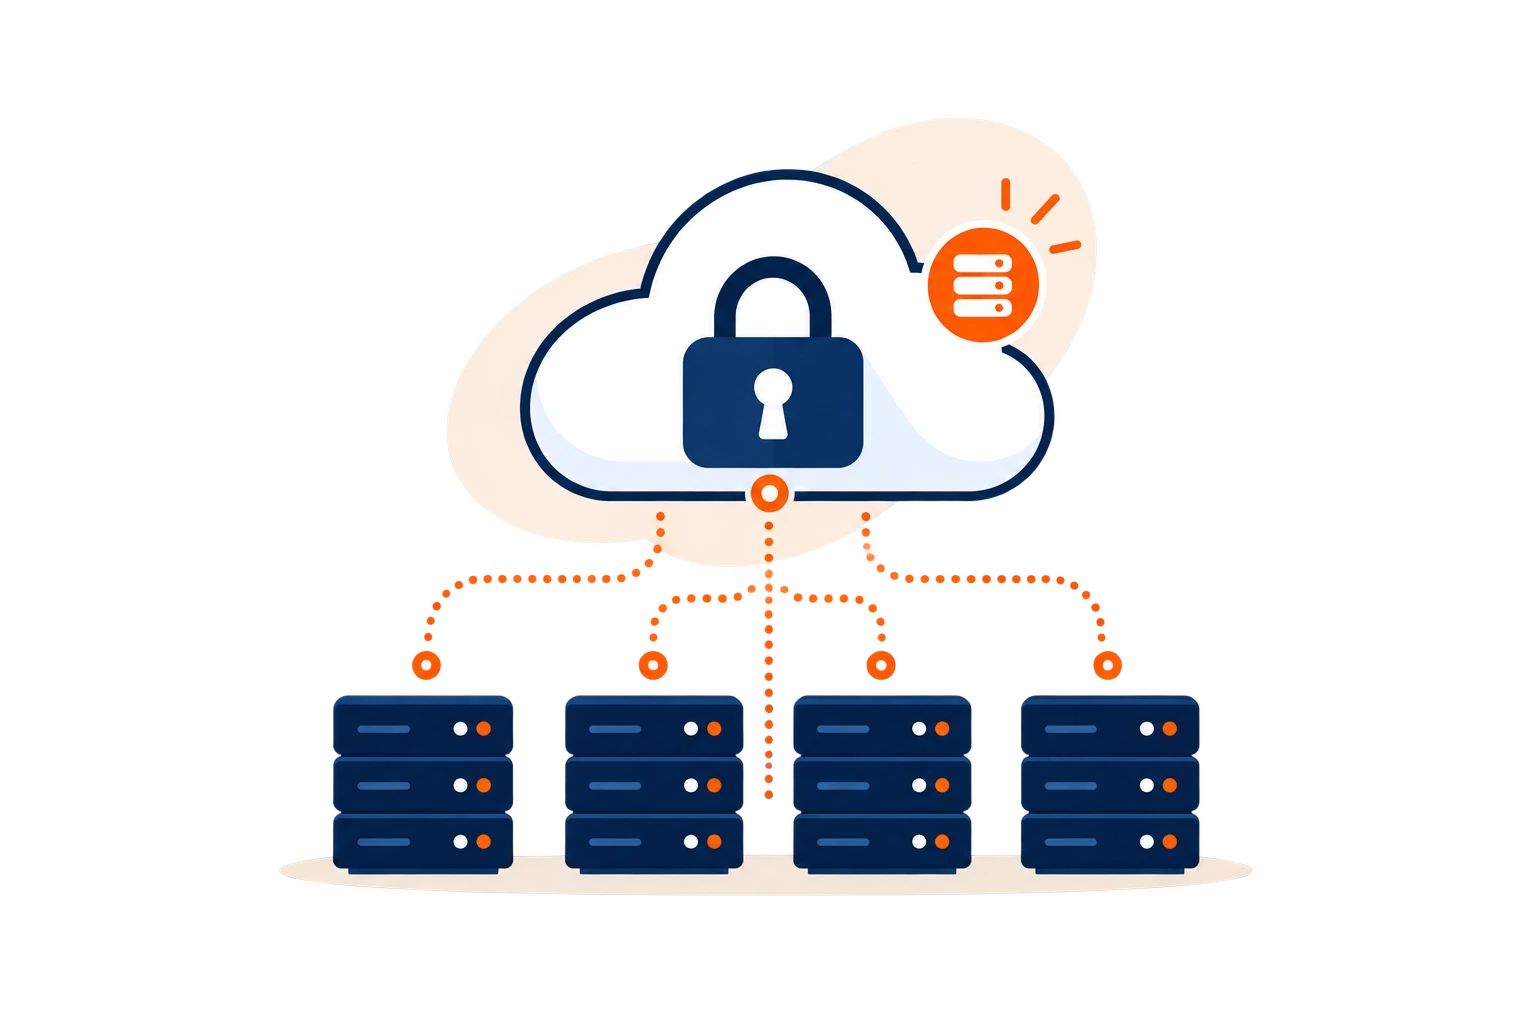
- Le coffre est conservé sur une infrastructure extérieure à l’agence.
- Un incident fournisseur peut concerner les accès de plusieurs clients au même moment.
- L’hébergement ajoute un acteur supplémentaire à la chaîne de confiance technique.
Concentration de privilègesSites, domaines, serveurs et comptes d’administration clients réunis au même endroit représentent une cible particulièrement stratégique.
Modèle Soclyde (local)✓
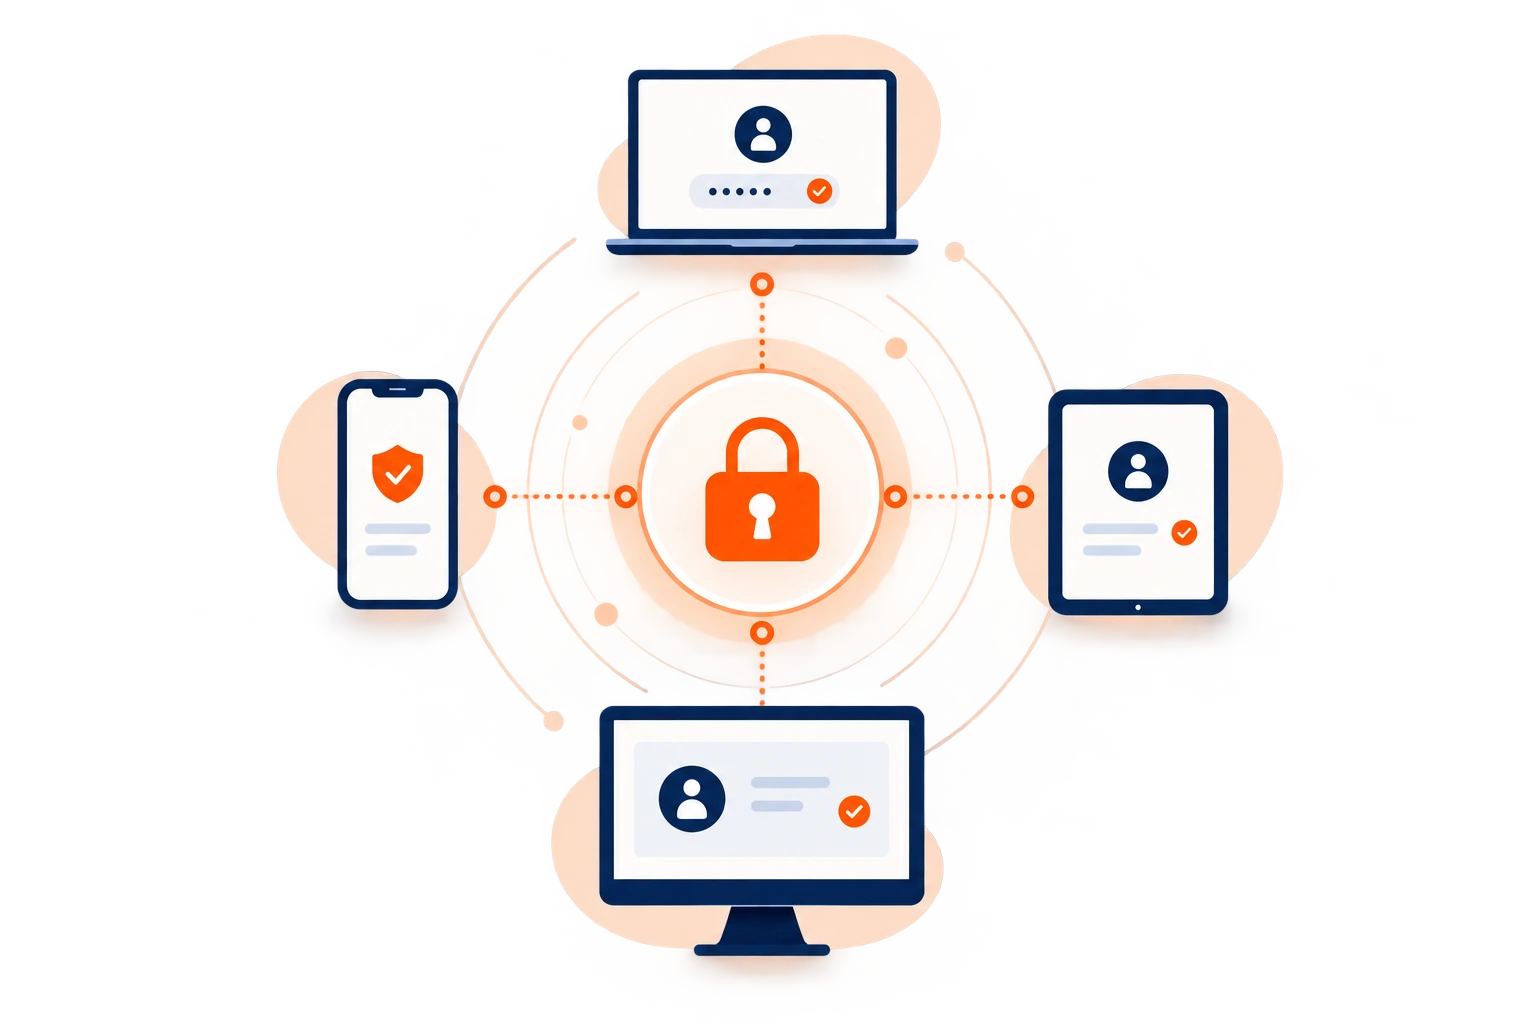
- Les mots de passe restent sur les appareils autorisés de l’agence.
- Soclyde n’héberge pas de base globale regroupant les coffres de ses utilisateurs.
- L’agence garde la maîtrise directe du lieu où sont conservés les secrets de ses clients.
Le coffre technique reste du côté de l’agence.
Les accès CMS, hébergement, DNS ou FTP n’ont pas à être déposés dans une base distante gérée par Soclyde. Le coffre reste sur les appareils autorisés et l’agence réduit les intermédiaires impliqués dans son stockage.
Pas de coffre cloud global
Moins de dépendance à un hébergeur
Secrets clients conservés localement
Maîtrise directe du stockage
Quand chaque client possède sa propre pile technique
Un site, dix services, plusieurs intervenants : les accès se dispersent plus vite que la documentation projet
WordPress, PrestaShop, Shopify, Webflow, hébergeur, registrar, DNS, FTP/SFTP, base de données, Cloudflare, Search Console, Analytics, Git, emailing et outils SaaS : les comptes s’accumulent au fil des projets. Sans référentiel commun, l’agence finit par ne plus savoir précisément qui possède quel accès ni si l’identifiant conservé est encore valide.
Un développeur reprend une maintenance, un chef de projet change, un freelance intervient trois jours, un client demande une migration en urgence : les besoins bougent constamment. Avec le temps, les mots de passe finissent par suivre les conversations plutôt que les projets.
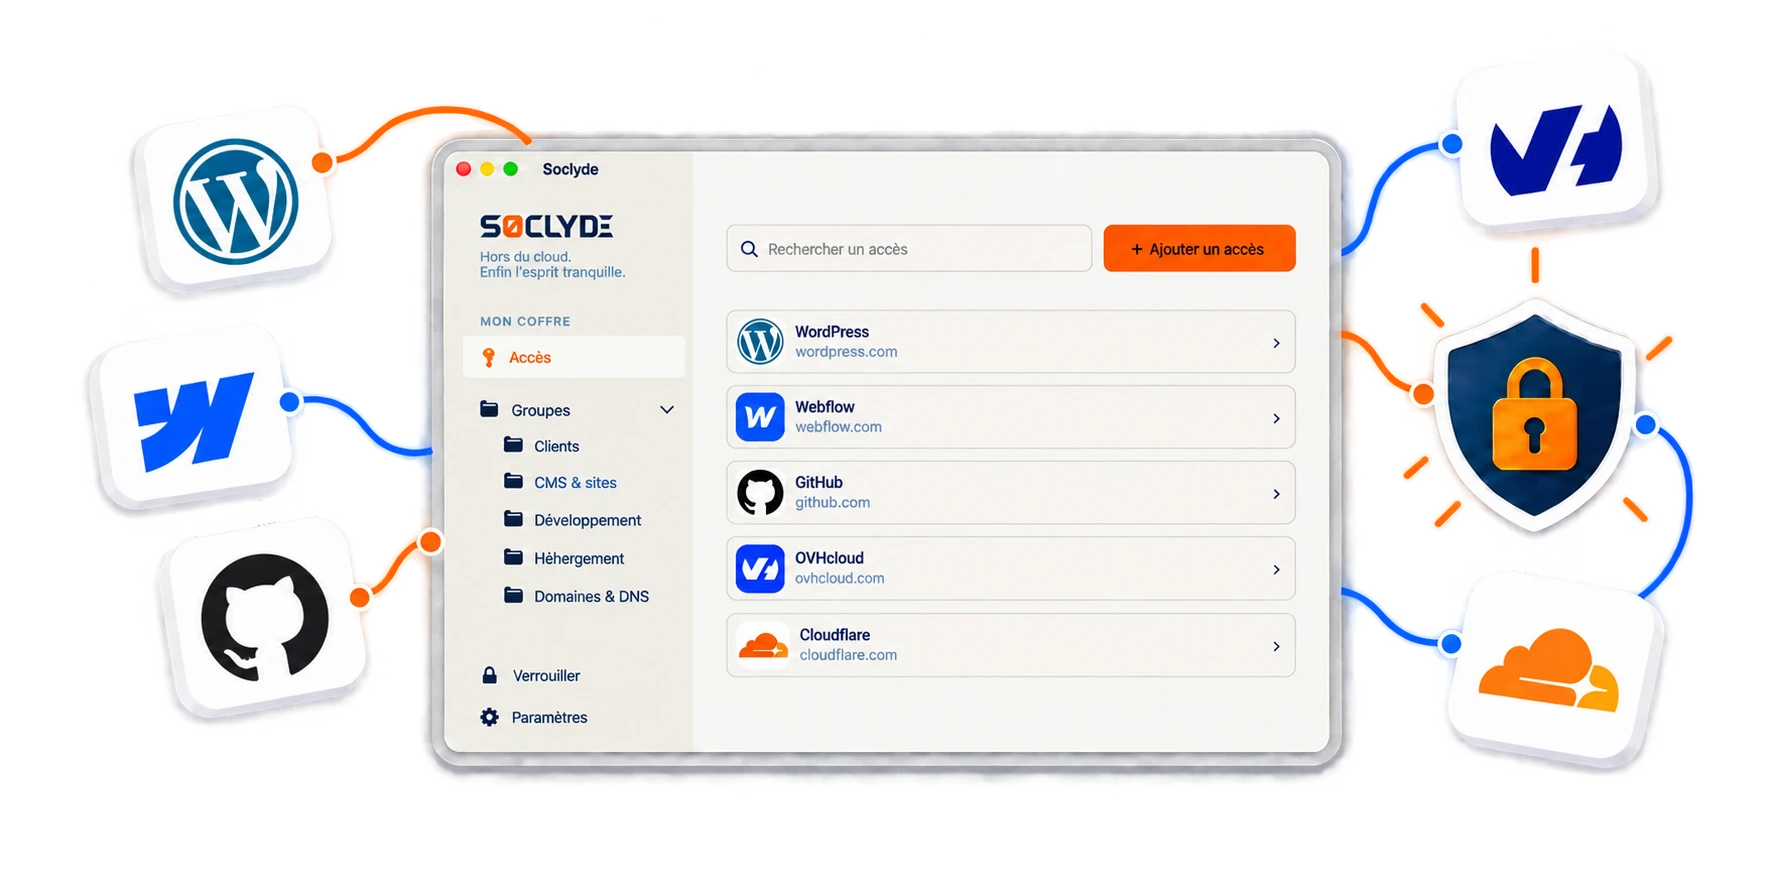
Un site passe en maintenance, mais l’accès FTP est resté dans le navigateur d’un ancien développeur
Lorsque l’incident arrive, l’équipe peut perdre du temps à retrouver le bon compte ou demander le mot de passe à la personne qui l’avait utilisé auparavant.
La continuité technique dépend aussi d’un accès disponible immédiatement pour la personne qui reprend l’intervention.
Un registrar ou un compte DNS partagé peut rester connu après la fin d’un projet
Un secret transmis dans Slack, Teams, un ticket ou un document peut rester accessible bien après la livraison.
Sans gestion des droits, il devient difficile de savoir qui peut encore modifier un domaine ou une configuration DNS.
Un freelance a besoin d’un périmètre précis, pas de tout le portefeuille client
Développeur, intégrateur, expert SEO ou consultant peut intervenir ponctuellement sur quelques outils seulement.
L’agence doit pouvoir ouvrir puis retirer les bons accès sans exposer les autres projets.
Un accès technique peut toucher plusieurs actifs à la fois
Domaine, hébergement, CMS : certaines clés peuvent mettre un site entier entre de mauvaises mains
Un accès administrateur WordPress, un compte chez le registrar, une console d’hébergement ou un identifiant Cloudflare peut permettre de modifier un site, changer un DNS, intervenir sur une base ou perturber la disponibilité d’un service.
Pour une agence web, protéger ces secrets revient donc aussi à protéger la continuité des projets, l’image du client et parfois des actifs numériques indispensables à son activité.

Risques au quotidien
Le risque augmente lorsque les accès privilégiés sont répartis entre développeurs, agences partenaires et clients.
Maintenance, mise en production, migration et sous-traitance créent des moments sensibles. 4 situations fréquentes méritent une organisation claire.
La sécurité d’un site dépend aussi d’une maîtrise continue des comptes qui permettent de l’administrer.
Des comptes à privilèges élevés
CMS, hébergeur, registrar et DNS peuvent permettre de modifier ou interrompre un service client.
Des projets repris par plusieurs personnes
Développeurs, intégrateurs, chefs de projet et support peuvent intervenir successivement sur le même environnement.
Des prestataires externes réguliers
Freelances, spécialistes SEO, infogéreurs ou partenaires peuvent avoir besoin d’un accès ponctuel.
Des moyens de récupération parfois oubliés
Une ancienne adresse email ou un téléphone personnel peut encore servir à réinitialiser un compte critique.
QUELS ACCÈS UNE AGENCE WEB DOIT-ELLE PROTÉGER EN PRIORITÉ ?
De la mise en ligne au DNS, chaque couche du projet possède ses propres identifiants
Une agence web gère rarement un seul compte par client. CMS, serveurs, domaines, analytics, dépôts de code et outils tiers forment un ensemble technique. L’enjeu est de distinguer les comptes nominatifs, les secrets partageables et les accès critiques.
CMS et back-offices clients
WordPress, PrestaShop, Shopify, Webflow ou d’autres CMS permettent de modifier contenus, utilisateurs, extensions et parfois la configuration du site.
Les comptes individuels doivent être privilégiés lorsqu’ils existent. Les secrets réellement partagés doivent rester limités aux personnes en charge du projet.
Hébergements, FTP/SFTP, SSH et bases de données
Ces accès peuvent permettre d’intervenir directement sur les fichiers, la configuration ou les données d’un site.
Ils doivent être traités comme des accès techniques critiques, avec MFA lorsqu’elle est disponible et diffusion minimale.
Noms de domaine, registrars, DNS et CDN
OVHcloud, Gandi, Cloudflare ou d’autres fournisseurs permettent de gérer des éléments capables d’affecter immédiatement la disponibilité ou le routage d’un site.
Le nombre de personnes autorisées doit rester réduit et les moyens de récupération doivent appartenir à l’organisation concernée.
Analytics, Search Console, emailing et outils SaaS
Ces comptes donnent accès aux données de performance, configurations marketing, formulaires, campagnes ou services intégrés au site.
Les rôles natifs et comptes individuels sont à privilégier. Le coffre sert à organiser les secrets qui doivent réellement être conservés ou partagés.
QUAND UN DÉVELOPPEUR OU PRESTATAIRE QUITTE LE PROJET
Une livraison propre inclut aussi la reprise et la fermeture des accès techniques
Au moment d’un départ ou de la fin d’une mission, il faut identifier les comptes réellement utilisés, retirer les permissions devenues inutiles et réattribuer les accès aux personnes qui reprennent la maintenance ou la relation client.
Un développeur ou prestataire peut connaître des accès au CMS, à l’hébergement, au FTP/SFTP, au registrar, au DNS, à Git, aux bases de données ou à des outils tiers. Fermer son compte Slack ou récupérer son ordinateur ne suffit pas toujours.
Lorsque les mots de passe sont enregistrés dans un navigateur, copiés dans un ticket ou envoyés par messagerie, la révocation devient difficile à vérifier. Une organisation commune permet de savoir ce qui doit être retiré, changé ou transféré.
Les accès à vérifier avant de clôturer une mission
- Recenser les CMS, hébergements et outils réellement utilisés
- Retirer les permissions sur les environnements concernés
- Réattribuer les accès au développeur ou chef de projet repreneur
- Vérifier les moyens de récupération des comptes critiques
- Changer les secrets réellement partagés si nécessaire
Les identifiants copiés dans les navigateurs, outils projet ou messageries rendent ce contrôle incertain : une ancienne copie peut rester exploitable après la fin de la mission.
L’objectif est de faire suivre les accès avec les projets. Les secrets nécessaires sont réattribués, tandis que les droits devenus inutiles sont retirés de manière méthodique.
Scénario d’usage
Gérer les mots de passe d’agence web avant une mise en ligne
Avant une mise en ligne, l’équipe doit accéder au CMS, à l’hébergement et parfois au compte de domaine du client.
Le besoin
D’un projet à l’autre, les accès se multiplient et la transmission à la bonne personne peut devenir le point de friction.
Retrouver l’identifiant
Organisez les identifiants par groupes dans le coffre Soclyde pour retrouver les accès liés à chaque projet.
Accéder au service
Avec le partage Premium, transmettez un accès à un collègue dans Soclyde plutôt que dans un document partagé, puis concentrez-vous sur la livraison.
Vos mots de passe restent chiffrés dans un coffre conservé sur vos appareils, sans coffre cloud centralisé Soclyde. Vous gardez vos accès professionnels disponibles et mieux organisés au quotidien.
CHOISIR SELON VOTRE FAÇON DE GÉRER LES PROJETS CLIENTS
Le bon coffre doit rester simple même quand chaque client possède sa propre stack
Soclyde combine stockage local, synchronisation entre appareils et partage d’équipe sans imposer de serveur central à exploiter.
Pour une agence web, le choix dépend du nombre de clients, de développeurs, de prestataires, d’appareils et du niveau de maîtrise souhaité sur les secrets. Les solutions cloud, locales et auto-hébergées répondent différemment à ces besoins.
| Critère | KeePass | Bitwarden / LastPass / 1Password |  |
|---|---|---|---|
| Coffre conservé hors cloud | ✓ Oui | × Non | ✓ Oui |
| Synchronisation entre appareils | ▲ À organiser | ✓ Oui | ✓ Automatique |
| Sans serveur à administrer | ▲ Selon l’organisation | ✓ Oui | ✓ Oui |
| Maîtrise du lieu de stockage | ✓ Locale | ▲ Chez le fournisseur | ✓ Locale |
| Accès hors connexion | ✓ Oui | ▲ Selon le service | ✓ Oui |
| Usage en cabinet sans équipe IT dédiée | ▲ Demande de l’organisation | ✓ Oui | ✓ Oui |
Le cloud simplifie le partage, mais ajoute un hébergeur aux accès clients
Les gestionnaires cloud offrent une synchronisation fluide et un partage rapide, ce qui peut convenir à des équipes distribuées.
En contrepartie, les identifiants CMS, hébergement, domaines et autres secrets clients reposent aussi sur l’infrastructure d’un tiers.
Ce modèle peut être pertinent. La question est surtout de savoir si l’agence souhaite externaliser le coffre ou garder directement ses secrets sur ses appareils.
Le fichier local contrôle le stockage, mais peut devenir lourd à plusieurs développeurs
Des outils comme KeePass permettent de conserver la base localement et donnent un contrôle direct sur le fichier contenant les identifiants.
Avec plusieurs projets, postes et freelances, il faut toutefois organiser la synchronisation, les sauvegardes, les versions du fichier et les droits.
Sans méthode commune, les accès peuvent finir répartis entre plusieurs fichiers, navigateurs, tickets et conversations.
Les 4 principes Soclyde
Quatre principes pour gérer les clés de vos projets sans transformer la sécurité en tâche d’administration
Soclyde part d’un principe simple : un développeur doit retrouver le bon secret lorsqu’il intervient, sans avoir accès à tous les clients de l’agence. La sécurité doit rester compatible avec les maintenances, mises en production et urgences.
Organiser par client et projet
Les identifiants peuvent être structurés autour des sites, hébergements, domaines et outils concernés.
Chaque intervenant retrouve les secrets utiles sans parcourir l’ensemble du portefeuille.
Garder le coffre hors cloud
Les accès restent sur les appareils autorisés de l’agence, sans base distante hébergée par Soclyde.
L’agence conserve la maîtrise directe du lieu où sont stockés les secrets de ses clients.
Synchroniser sans serveur central
Les modifications suivent les appareils autorisés sans infrastructure de coffre à installer et maintenir.
Les équipes évitent les copies manuelles de fichiers et les conflits de versions.
Accès organisés par mission
Les permissions peuvent suivre les projets, freelances, stagiaires et changements de responsable.
Un intervenant n’a pas à conserver les accès d’un client après la fin de sa mission.
Quand le projet change de rythme
Mise en production, migration, incident : les bons accès doivent arriver avant le problème
La valeur d’un gestionnaire se voit quand un site change de développeur, qu’une urgence survient ou qu’un nouveau prestataire intervient. Soclyde aide à préparer ces transitions sans revenir aux messages contenant des mots de passe.
Onboarding d’un nouveau client
Les accès au CMS, hébergement, domaine et outils tiers peuvent être organisés dès le début du projet.
L’agence crée un référentiel propre avant que les secrets ne commencent à circuler dans les conversations.
Mise en production
Les personnes chargées du déploiement retrouvent les accès nécessaires au bon moment.
La livraison dépend moins d’un mot de passe mémorisé par un seul développeur.
Maintenance urgente
Le développeur de garde peut retrouver rapidement les identifiants utiles au site concerné.
L’équipe évite de perdre du temps à chercher qui possède encore l’accès au serveur ou au registrar.
Intervention d’un freelance
Les secrets nécessaires peuvent être attribués uniquement au périmètre de la mission.
Lorsque l’intervention se termine, les droits peuvent être retirés plus proprement.
Migration d’hébergement
Les accès à l’ancien hébergeur, au DNS, au FTP et à la base peuvent être regroupés pour la transition.
La passation reste plus lisible et les anciens accès peuvent ensuite être vérifiés.
Croissance du portefeuille client
Chaque nouveau site ajoute des comptes. Soclyde aide à conserver une logique commune à mesure que l’agence grandit.
Le patrimoine d’accès reste structuré au lieu de devenir une accumulation de fichiers, navigateurs et messages.
Données clients, sous-traitance et responsabilité
Protéger un projet web, c’est aussi maîtriser les comptes qui permettent de l’administrer
Une agence web peut accéder à des formulaires, bases clients, outils marketing, comptes d’administration et environnements techniques appartenant à ses clients. Ces accès peuvent ouvrir des données personnelles ou des fonctions sensibles.
La protection ne concerne donc pas seulement le code ou l’hébergement : il faut savoir qui détient l’accès, où le secret est conservé, comment il est transmis et à quel moment le droit doit être retiré.
Une architecture locale ne rend pas automatiquement l’agence conforme au RGPD ni aux exigences contractuelles de ses clients. Elle peut toutefois réduire le nombre d’intermédiaires impliqués dans le stockage du coffre et rendre le circuit des identifiants plus lisible.
Ce que le stockage local aide à clarifier
- Coffre non hébergé par Soclyde
- Séparation plus claire des accès par client
- Réduction des secrets envoyés dans les tickets et conversations
- Accès d’équipe faciles à retrouver
Le RGPD n’interdit pas le cloud et la conformité ne se résume pas au stockage des mots de passe. L’agence doit aussi gérer ses sous-traitants, ses postes, ses habilitations, ses traitements et les mesures de sécurité adaptées.
CMS, hébergeurs, registrars, outils Google et plateformes SaaS proposent souvent comptes nominatifs, rôles et MFA. Ces fonctions doivent être privilégiées lorsqu’elles existent. Soclyde intervient en complément pour les secrets qui doivent réellement être conservés ou partagés.
L’intérêt du modèle local est précis : ne pas ajouter un service d’hébergement du coffre à la chaîne technique. L’agence conserve ainsi une architecture plus directe à comprendre et à présenter à ses clients.
Comparer les solutions pour une agence web
Un coffre pour dix clients ou dix coffres séparés : l’architecture change la façon de gérer les accès
SoclydeVSKeePass
À retenir sur KeePass
KeePass conserve la base dans un fichier local et permet de garder un contrôle direct sur son emplacement.
Dans une agence web, plusieurs développeurs, postes et freelances rendent la synchronisation, les sauvegardes et la gestion des versions plus délicates.
L’approche Soclyde
Soclyde conserve le principe du stockage local avec une logique plus adaptée au travail en équipe.
Les appareils autorisés se synchronisent sans manipulation d’un fichier commun. Les accès peuvent suivre les projets sans serveur central à administrer.
SoclydeVSBitwarden
À retenir sur Bitwarden
Bitwarden propose une expérience collaborative aboutie via son cloud ou un déploiement auto-hébergé.
L’auto-hébergement apporte davantage de contrôle mais implique un serveur, des mises à jour, des sauvegardes et de la supervision.
L’approche Soclyde
Soclyde évite cette couche d’administration tout en gardant le coffre local.
Les appareils autorisés se synchronisent sans serveur de mots de passe central à exploiter, ce qui réduit la charge technique interne.
SoclydeVSLastPass
À retenir sur LastPass
LastPass repose sur une architecture cloud conçue pour simplifier l’usage multi-appareils.
En contrepartie, les accès CMS, hébergeurs, domaines et autres comptes clients reposent aussi sur une infrastructure extérieure.
L’approche Soclyde
Soclyde ne rassemble pas les coffres de ses utilisateurs dans une base globale.
Les identifiants restent sur les appareils autorisés de l’agence, ce qui réduit la dépendance à un stockage central tout en conservant la synchronisation.
SoclydeVS1Password
À retenir sur 1Password
1Password propose une expérience premium avec de nombreuses fonctions de collaboration autour d’un coffre cloud.
Ce modèle convient à beaucoup d’équipes. Une agence qui souhaite garder directement les secrets clients dans son propre environnement doit toutefois accepter l’hébergement externe du coffre.
L’approche Soclyde
Soclyde vise les agences qui veulent collaborer sans externaliser leur coffre.
Droits, partage et synchronisation s’organisent autour des appareils autorisés, sans base de mots de passe hébergée par Soclyde.
FAQ agences web
Agences web : les réponses essentielles pour mieux gérer les accès clients
Quel gestionnaire de mots de passe choisir pour une agence web ?
Privilégiez une solution capable de gérer plusieurs clients, plusieurs appareils, des droits par projet et une révocation simple. Soclyde ajoute un coffre local sans hébergement cloud du coffre par l’éditeur.
Comment organiser les mots de passe de plusieurs clients ?
Classez les secrets par client, projet et criticité : CMS, hébergement, domaine, DNS, FTP, base de données, analytics et outils tiers. Limitez chaque accès aux personnes réellement concernées.
Comment protéger les accès WordPress ou PrestaShop des clients ?
Utilisez des comptes nominatifs, activez la MFA lorsqu’elle existe et limitez les droits administrateur. Les secrets réellement partagés doivent être conservés dans un gestionnaire dédié.
Où stocker les accès FTP, SFTP, SSH ou bases de données ?
Évitez les tickets, emails et documents projet. Traitez ces secrets comme des accès techniques sensibles et conservez-les dans un coffre avec des permissions limitées.
Comment sécuriser les accès aux noms de domaine et DNS ?
Utilisez des comptes individuels lorsque le fournisseur le permet, activez la MFA et maîtrisez les moyens de récupération. Une modification du DNS peut affecter immédiatement un site ou ses emails.
Que faire lorsqu’un freelance termine sa mission ?
Recensez les outils utilisés, retirez ses permissions, changez les secrets réellement partagés si nécessaire et réattribuez les accès à la personne qui reprend le projet.
Un gestionnaire hors cloud convient-il à une agence en télétravail ?
Oui si les appareils autorisés peuvent se synchroniser selon l’architecture prévue. La sécurité des postes, sauvegardes et méthodes d’authentification reste également essentielle.
Comment éviter d’envoyer les mots de passe clients dans Slack ou Teams ?
Lorsque le partage est légitime, attribuez l’accès via un coffre d’équipe plutôt que de copier le secret dans une conversation. Le mot de passe circule alors moins largement.
Peut-on partager un compte d’hébergement ou un compte Cloudflare ?
Lorsque le service propose des utilisateurs distincts, rôles ou délégations, il faut les privilégier. Soclyde ne doit pas servir à contourner une règle imposant des comptes individuels.
KeePass est-il adapté à une agence web ?
KeePass peut convenir pour un stockage local, mais une équipe doit ensuite gérer la synchronisation, les sauvegardes, les versions du fichier et les droits entre plusieurs personnes.
Les mots de passe enregistrés dans Chrome ou Edge suffisent-ils ?
Ils peuvent aider individuellement, mais une agence a aussi besoin d’une vision commune des droits, de passations propres et d’une méthode claire pour retirer les accès aux anciens intervenants.
Comment gérer les accès lors d’une reprise de maintenance ?
Préparez un inventaire des comptes critiques du client et attribuez-les à l’équipe qui reprend le site. Évitez de dépendre du navigateur ou de la mémoire de l’ancien développeur.
Soclyde nécessite-t-il un serveur à administrer ?
Non. Soclyde est conçu pour synchroniser les appareils autorisés sans serveur central de mots de passe à installer ou à maintenir.
Où sont hébergés les mots de passe avec Soclyde ?
Le coffre n’est pas hébergé par Soclyde : il reste sur les appareils autorisés. Le fonctionnement diffère donc d’un gestionnaire de mots de passe cloud classique.
Soclyde suffit-il à garantir la conformité RGPD d’une agence web ?
Non. Aucun gestionnaire de mots de passe ne garantit seul la conformité. L’agence doit aussi gérer ses traitements, sous-traitants, contrats, postes, habilitations et autres mesures de sécurité.
Vos clients vous confient leurs sites. Gardez aussi la maîtrise des clés qui les ouvrent.
Regroupez CMS, hébergements, domaines, DNS, FTP/SFTP, bases de données, analytics et outils SaaS dans un coffre hors cloud pensé pour les projets, les maintenances, les freelances et les passations.
Entre les gestionnaires cloud qui hébergent le coffre, les fichiers locaux qui demandent une organisation manuelle et les solutions auto-hébergées qui ajoutent une infrastructure à maintenir, Soclyde propose une approche différente : garder les mots de passe sur les appareils autorisés, les synchroniser simplement et gérer les permissions sans serveur central.
- Organisation des accès par client et projet
- Coffre hors cloud sur les appareils autorisés
- Synchronisation entre les postes de l’agence
- Révocation plus claire lors des changements d’équipe
CMS, hébergement, DNS, domaines, bases et outils tiers structurent le quotidien d’une agence web. Avec Soclyde, leurs identifiants partageables restent organisés dans votre environnement, sans coffre cloud global.