Centralisez vos accès clients avec un gestionnaire de mots de passe local idéal pour les prestataires informatiques
Un prestataire informatique peut administrer les messageries, serveurs, sauvegardes, firewalls, NAS, VPN, hébergements et postes de dizaines de clients. Un seul identifiant peut parfois ouvrir une infrastructure entière. Quand ces accès circulent dans un ticket, un navigateur, un fichier ou une messagerie, le risque dépasse votre propre entreprise : il touche directement les systèmes de vos clients.
Soclyde permet aux MSP, sociétés d’infogérance, ESN et prestataires de maintenance informatique de regrouper leurs secrets professionnels dans un coffre local utilisable en équipe. Les mots de passe restent sur les appareils autorisés, sans coffre distant hébergé par Soclyde, avec synchronisation et permissions adaptées aux techniciens et aux clients gérés.
- Coffre hors cloudLes secrets restent sur vos appareils
- Synchronisation d’équipeSans serveur central de mots de passe
- Accès par clientChaque technicien voit uniquement son périmètre
- Sans infrastructure dédiéePas de serveur de coffre à administrer
- Révocation rapideQuand un technicien change de mission ou quitte l’équipe
100% LOCAL0% CLOUD
Un technicien ne devrait pas connaître tous les mots de passe de tous les clients
Techniciens support, administrateurs systèmes, responsables réseau, chefs de projet et direction n’ont pas besoin des mêmes accès. Microsoft 365, Google Workspace, RMM, VPN, pare-feu, hyperviseurs, NAS, sauvegardes, hébergements et registrars doivent être accessibles selon le client et la mission, sans exposer l’ensemble du portefeuille à chaque membre de l’équipe.
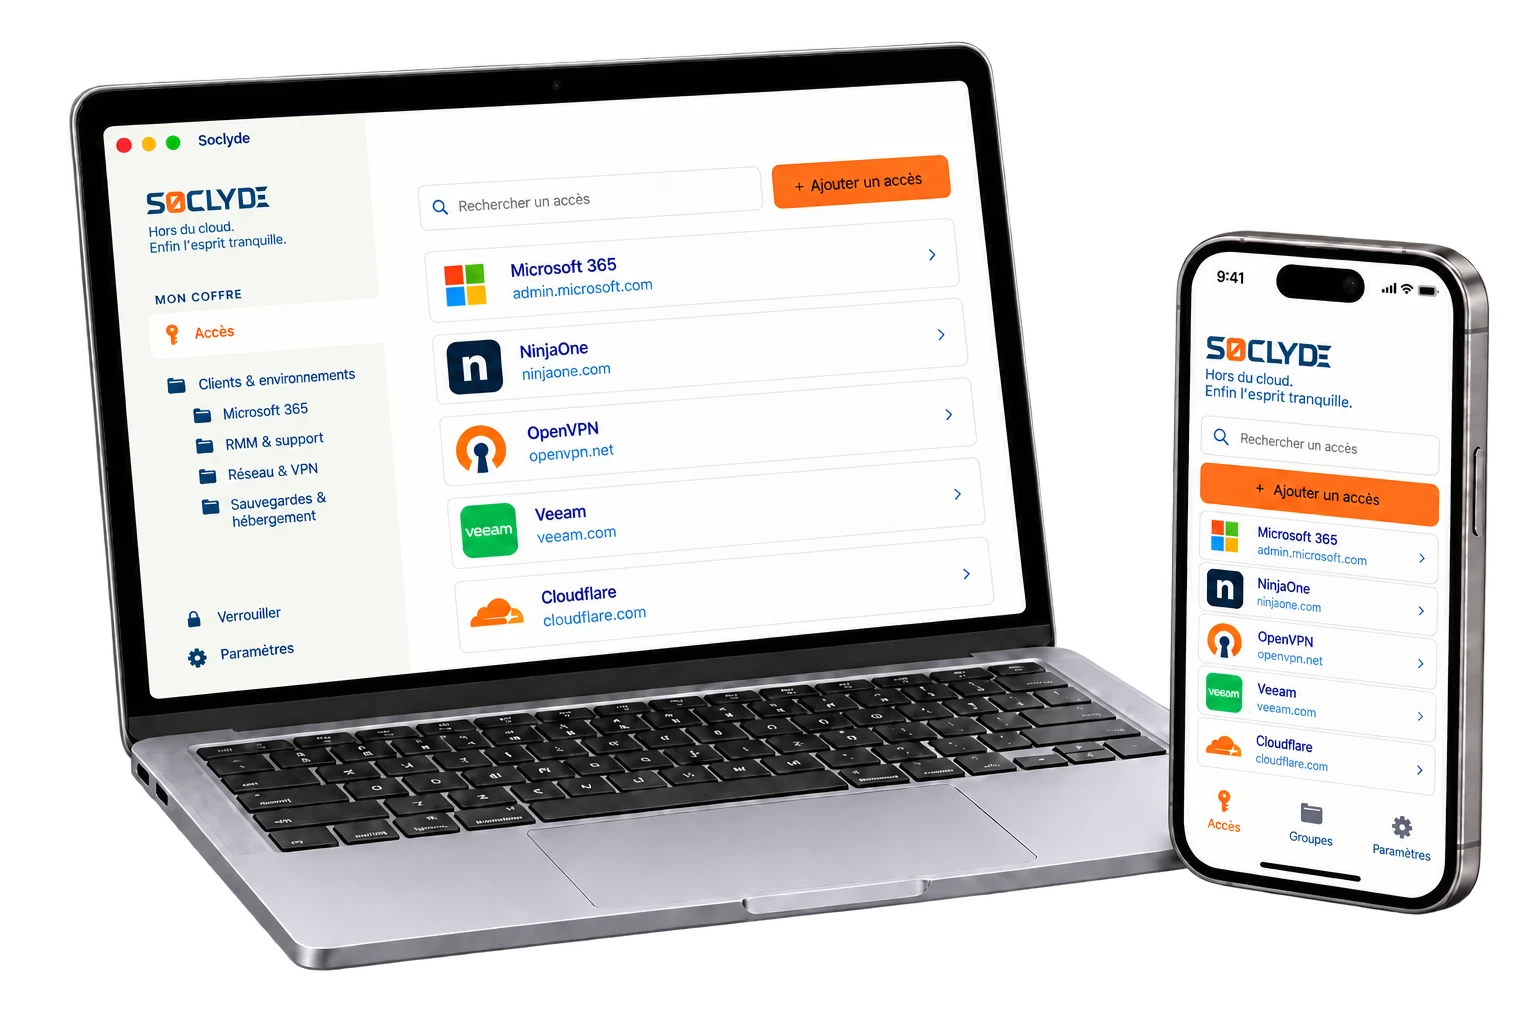
Soclyde structure les identifiants partageables dans un coffre conservé localement. Les droits peuvent évoluer avec les contrats, les interventions, les astreintes et les techniciens, tandis que chacun retrouve uniquement les secrets utiles à son périmètre.
Vos accès techniques sur tous vos appareils.
Soclyde fonctionne sur Android, iOS, Windows et Mac. Retrouvez vos identifiants au bureau, chez un client ou pendant une astreinte.
Android
Application native
Optimisée mobile
iOS
Application native
Expérience iPhone et iPad
Windows
Application desktop
Intégration système
Mac
Application native
Optimisée macOS
Vos clients vous confient déjà leur infrastructure : faut-il aussi confier leurs secrets à un coffre cloud tiers ?
Avec un gestionnaire cloud, les identifiants techniques que vous gérez reposent aussi sur une infrastructure extérieure à votre entreprise : le coffre n’est plus conservé uniquement dans votre environnement.
Des services comme 1Password, LastPass ou Dashlane synchronisent les mots de passe via leurs propres serveurs. Ce modèle peut convenir à de nombreux usages, mais un prestataire informatique y ajoute les comptes de plusieurs clients : administration Microsoft 365, VPN, sauvegardes, équipements réseau ou consoles d’hébergement.
Plus un coffre contient de comptes administrateurs clients, plus son exposition potentielle mérite d’être maîtrisée.
Modèle cloud (hébergé)!
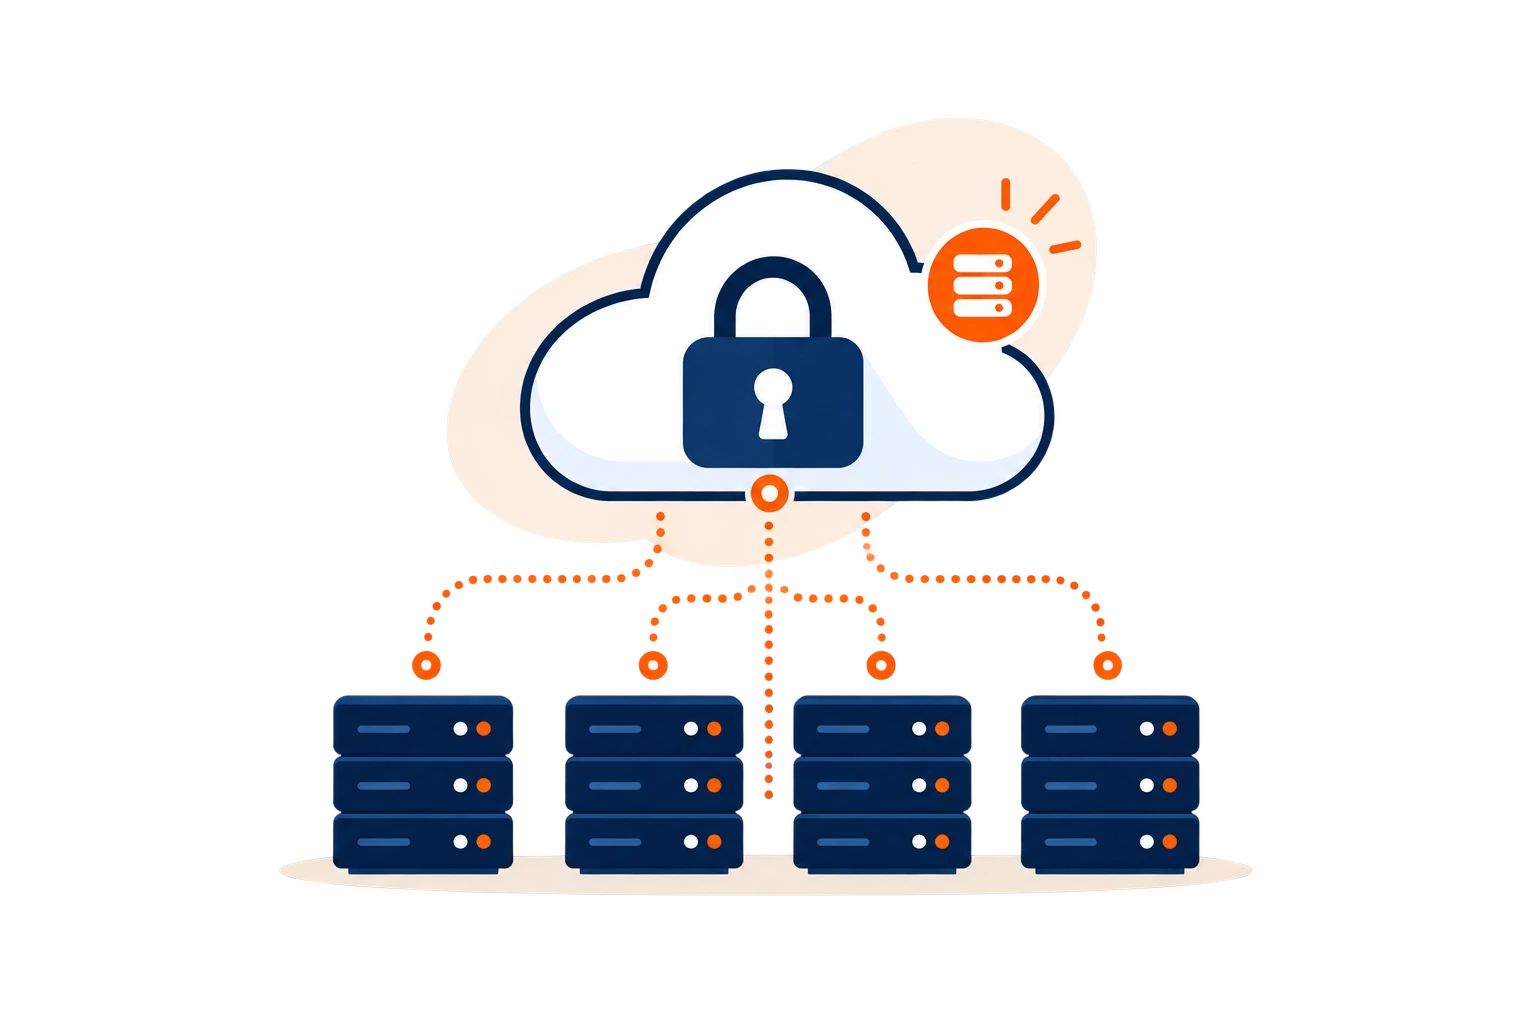
- Le coffre est conservé sur une infrastructure extérieure au prestataire.
- Un incident fournisseur peut concerner les accès de plusieurs clients simultanément.
- L’hébergement ajoute un acteur supplémentaire à la chaîne de confiance technique.
Concentration de privilègesUn coffre regroupant de nombreux accès administrateurs concentre une valeur particulièrement élevée.
Modèle Soclyde (local)✓
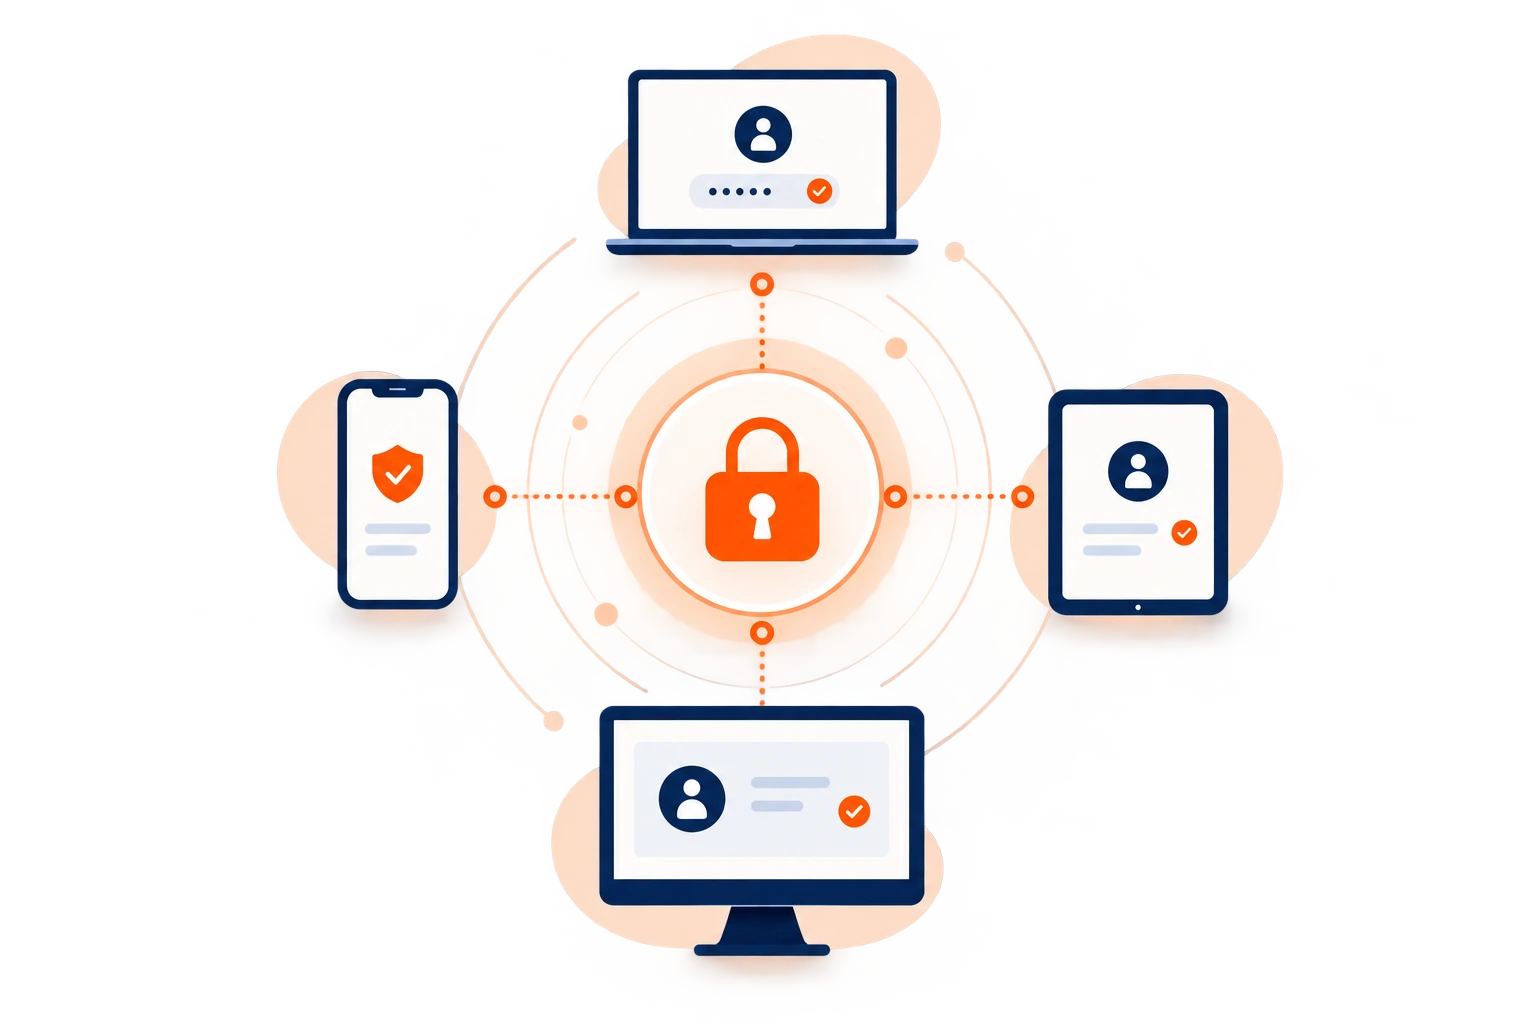
- Les mots de passe restent sur les appareils autorisés du prestataire.
- Soclyde n’héberge pas de base globale regroupant les coffres de ses utilisateurs.
- Le prestataire garde la maîtrise directe du lieu où sont conservés les secrets de ses clients.
Le coffre technique reste du côté du prestataire.
Les comptes administrateurs n’ont pas à être déposés dans une base distante gérée par Soclyde. Le coffre reste sur les appareils autorisés et l’entreprise réduit les intermédiaires impliqués dans son stockage.
Pas de coffre cloud global
Moins de dépendance à un hébergeur
Accès conservés localement
Maîtrise directe du stockage
Quand chaque client possède sa propre infrastructure
Dix clients peuvent représenter cent comptes privilégiés : sans méthode, le patrimoine d’accès devient ingérable
Comptes administrateurs Microsoft 365, VPN, firewall, NAS, hyperviseur, sauvegarde, hébergeur, registrar, RMM, outils de supervision : les secrets s’accumulent très vite. Sans référentiel commun, l’équipe finit par ne plus savoir précisément qui possède quel accès ni si l’identifiant stocké est encore le bon.
Un technicien prend une astreinte, un collègue reprend un incident, un nouveau contrat est onboardé : les besoins changent en permanence. Avec le temps, les mots de passe finissent par suivre les habitudes des techniciens plutôt que les périmètres clients.
Un incident client change de technicien, mais les accès ne sont pas toujours disponibles
Lorsqu’un dossier est repris en urgence, un mot de passe VPN, un compte administrateur ou un accès sauvegarde peut manquer au moment où chaque minute compte.
La continuité du support dépend aussi de la disponibilité immédiate des bons secrets techniques.
Un accès administrateur peut survivre longtemps à la personne qui l’a utilisé
Un mot de passe copié dans un ticket, un navigateur ou une messagerie peut rester connu bien après la fin de l’intervention.
Sans gestion des droits, il devient difficile de savoir qui peut encore se connecter chez le client.
Une astreinte ne doit pas donner accès à tout le portefeuille client
Le technicien de garde a besoin de certains comptes pour intervenir, pas nécessairement de tous les secrets de tous les environnements.
Le principe du moindre privilège doit aussi s’appliquer au coffre de mots de passe.
Un compte admin peut ouvrir bien plus qu’une application
Un identifiant privilégié compromis peut devenir une passerelle vers tout le système d’un client
Un accès administrateur Microsoft 365, un compte VPN, une console RMM, un hyperviseur ou un outil de sauvegarde peut donner des droits étendus sur les utilisateurs, postes, données et services d’une entreprise cliente.
Pour un prestataire informatique, protéger les mots de passe revient donc à protéger une partie directe de l’infrastructure de plusieurs organisations, souvent avec des niveaux de privilèges très élevés.
Comptes privilégiés au quotidien
Le risque augmente lorsque les secrets d’administration se dispersent entre techniciens, clients et outils.
Astreintes, interventions distantes, maintenance et multi-client multiplient les points de vigilance. 4 situations fréquentes méritent une organisation stricte.
La sécurité du client dépend aussi d’une maîtrise continue des comptes privilégiés utilisés par son prestataire.
Des privilèges élevés sur plusieurs environnements
Un même technicien peut administrer des dizaines de systèmes appartenant à des clients différents.
Des accès utilisés dans l’urgence
Une panne ou une astreinte favorise les raccourcis si les secrets ne sont pas immédiatement disponibles.
Des outils de prise en main à distance
RMM, VPN et consoles distantes peuvent donner un accès direct aux systèmes clients.
Des équipes qui évoluent
Recrutements, départs et changements de portefeuille imposent de revoir régulièrement les permissions.
Quels accès un prestataire informatique doit-il protéger en priorité ?
RMM, Microsoft 365, VPN, sauvegardes : les comptes les plus pratiques sont souvent les plus puissants
Un prestataire informatique administre des outils qui donnent parfois des droits très étendus. La priorité consiste à identifier les comptes les plus privilégiés, limiter leur diffusion et savoir précisément quels techniciens peuvent les utiliser.
Comptes administrateurs Microsoft 365 et Google Workspace
Ces comptes permettent de gérer utilisateurs, messagerie, sécurité, licences, groupes et paramètres critiques chez les clients.
Lorsque la plateforme permet des rôles nominatifs et une authentification forte, ils doivent être privilégiés. Les secrets partagés restant nécessaires doivent être strictement maîtrisés.
RMM, PSA, supervision et prise en main à distance
Les outils RMM et de support peuvent donner accès à de nombreux postes et serveurs depuis une interface unique.
Un compte compromis peut avoir un effet transversal. Les droits doivent suivre les techniciens réellement affectés aux contrats et aux astreintes.
VPN, firewalls, NAS, hyperviseurs et sauvegardes
Ces accès ouvrent directement des éléments centraux de l’infrastructure : réseau, stockage, virtualisation et restauration.
Ils doivent être considérés comme des secrets à haute criticité, avec des mots de passe uniques, des droits limités et une rotation lorsque le contexte l’exige.
Hébergements, domaines, DNS et services cloud clients
Registrars, panels d’hébergement, DNS, VPS, consoles cloud et services SaaS peuvent permettre de modifier ou d’interrompre des services essentiels.
L’organisation par client permet d’éviter qu’un technicien reçoive inutilement des accès à des environnements qui ne relèvent pas de sa mission.
Lorsqu’un technicien quitte l’entreprise ou change de portefeuille
Un départ technique ne doit jamais laisser des accès clients hors de votre radar
Au moment d’un départ ou d’un changement de poste, il faut identifier les comptes réellement utilisés, retirer les permissions devenues inutiles et réattribuer les secrets nécessaires aux techniciens qui reprennent les clients.
Un technicien peut connaître des identifiants de VPN, RMM, Microsoft 365, firewall, NAS, sauvegardes, hébergements ou comptes fournisseurs. Restituer son ordinateur ne suffit pas si certains secrets ont été copiés ailleurs.
Lorsque les mots de passe ont été enregistrés dans un navigateur, copiés dans un ticket ou envoyés par messagerie, la révocation devient difficile à vérifier. Une organisation commune permet de savoir ce qui doit être fermé, changé ou réattribué.
Les comptes à revoir avant le dernier jour
- Recenser les accès administrateurs réellement utilisés
- Retirer les permissions liées aux anciens clients
- Réattribuer les secrets nécessaires aux techniciens repreneurs
- Vérifier les comptes communs, VPN et moyens de récupération
- Changer les mots de passe qui ont réellement été partagés
L’objectif est de faire suivre les accès avec les responsabilités techniques. Les secrets nécessaires sont réattribués, tandis que les droits devenus inutiles sont retirés de manière méthodique.
Les secrets copiés dans des tickets, navigateurs ou outils de messagerie rendent ce contrôle incertain : une ancienne version peut rester exploitable après le départ.
L’objectif est de faire suivre les accès avec les responsabilités techniques. Les secrets nécessaires sont réattribués, tandis que les droits devenus inutiles sont retirés de manière méthodique.
Scénario d’usage
Retrouver les accès client avant une intervention informatique
Avant une intervention informatique, le technicien doit accéder aux consoles prévues pour l’environnement du client.
Le besoin
Avec plusieurs clients et environnements, chercher un accès dans un ancien ticket ou demander à un collègue retarde le diagnostic.
Retrouver l’identifiant
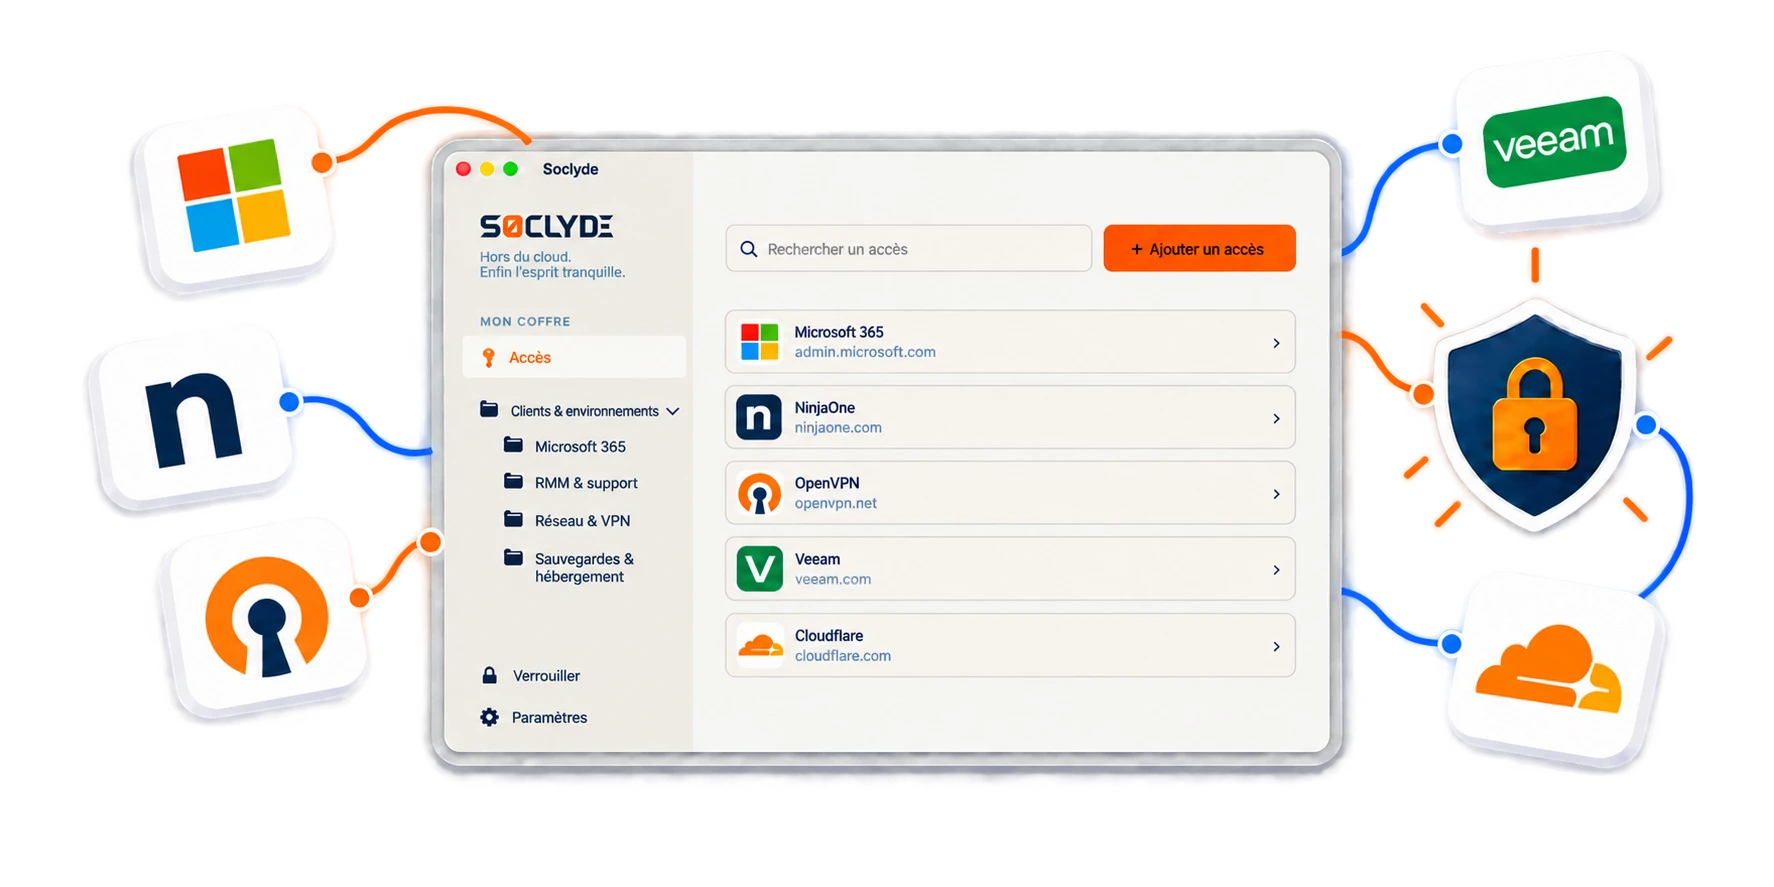
Retrouvez les identifiants d’intervention dans un coffre Soclyde organisé par groupes et accessible sur vos appareils.
Accéder au service
Avec le partage Premium, l’équipe peut partager les accès dans Soclyde au lieu de les copier dans un ticket ou un chat, et préparer l’intervention plus sereinement.
Vos mots de passe restent chiffrés dans un coffre conservé sur vos appareils, sans coffre cloud centralisé Soclyde. Vous gardez vos accès professionnels disponibles et mieux organisés au quotidien.
Choisir selon votre modèle de support
Le bon coffre doit supporter le multi-client sans devenir lui-même une infrastructure à administrer
Soclyde combine stockage local, synchronisation entre appareils et partage d’équipe sans imposer de serveur central à exploiter.
Pour un prestataire informatique, le choix dépend du nombre de clients, du volume de comptes privilégiés, des astreintes, des techniciens, du télétravail et du niveau de contrôle souhaité sur le coffre. Les solutions cloud, auto-hébergées et locales impliquent des compromis différents.
| Critère | KeePass | Bitwarden / LastPass / 1Password |  |
|---|---|---|---|
| Coffre conservé hors cloud | ✓ Oui | × Non | ✓ Oui |
| Synchronisation entre appareils | ▲ À organiser | ✓ Oui | ✓ Automatique |
| Sans serveur à administrer | ▲ Selon l’organisation | ✓ Oui | ✓ Oui |
| Maîtrise du lieu de stockage | ✓ Locale | ▲ Chez le fournisseur | ✓ Locale |
| Accès hors connexion | ✓ Oui | ▲ Selon le service | ✓ Oui |
| Usage en cabinet sans équipe IT dédiée | ▲ Demande de l’organisation | ✓ Oui | ✓ Oui |
Le cloud simplifie la collaboration, mais concentre les accès de plusieurs clients
Les gestionnaires cloud facilitent la synchronisation, le partage et l’usage multi-appareils, ce qui peut convenir à des équipes de support distribuées.
En contrepartie, les secrets administrateurs de plusieurs clients sont conservés sur une infrastructure extérieure au prestataire. Cette dépendance doit être intégrée au modèle de sécurité et aux engagements pris envers les clients.
Ce modèle peut être pertinent. La question est surtout de savoir si l’entreprise souhaite externaliser son coffre ou conserver directement ses secrets techniques.
Le fichier local maîtrise le stockage, mais devient vite difficile à synchroniser entre techniciens
Des outils comme KeePass permettent de conserver la base localement et donnent un contrôle direct sur le fichier contenant les identifiants.
Avec plusieurs techniciens, plusieurs appareils et des astreintes, il faut toutefois organiser la synchronisation, les sauvegardes, les conflits de versions et les droits d’accès.
Sans méthode robuste, les équipes finissent souvent avec plusieurs fichiers, des secrets dans la documentation interne, des copies dans les tickets et des mots de passe mémorisés dans les navigateurs.
Les 4 principes Soclyde
Quatre principes pour administrer des dizaines de clients sans multiplier les secrets hors contrôle
Soclyde part d’un principe simple : un prestataire informatique doit pouvoir retrouver un accès rapidement sans exposer tout son portefeuille client. La sécurité doit rester compatible avec le rythme réel du support, des projets et des astreintes.
Organiser par client
Les identifiants peuvent être regroupés autour des infrastructures et services gérés pour chaque entreprise.
Chaque technicien retrouve plus facilement les secrets utiles sans parcourir un inventaire global.
Garder le coffre hors cloud
Les accès restent sur les appareils autorisés du prestataire, sans base distante hébergée par Soclyde.
L’entreprise conserve la maîtrise directe du lieu où sont stockés les secrets clients.
Synchroniser sans serveur central
Les modifications suivent les appareils autorisés sans infrastructure de coffre à installer et maintenir.
Les équipes évitent les copies manuelles de fichiers et les conflits de versions.
Limiter les privilèges
Les permissions peuvent évoluer avec les clients, les techniciens, les contrats et les périodes d’astreinte.
Un membre de l’équipe n’a pas à conserver des accès privilégiés qui ne correspondent plus à son périmètre.
Quand chaque minute compte
Astreinte, panne, migration : le bon accès doit être disponible avant le début de l’intervention
La valeur d’un gestionnaire se voit pendant les moments critiques : incident de production, reprise d’un serveur, restauration de sauvegarde, onboarding client, changement de technicien ou intervention en urgence.
Onboarding d’un nouveau client
Les accès récupérés pendant la reprise du parc peuvent être organisés dès leur réception au lieu d’être dispersés entre fichiers, emails et outils de documentation.
Le prestataire crée ainsi un référentiel propre au client dès le début du contrat.
Intervention en astreinte
Le technicien de garde retrouve les accès nécessaires sans appeler un collègue pour récupérer un mot de passe.
La continuité du support dépend moins de la mémoire individuelle ou d’un secret stocké sur un seul poste.
Migration Microsoft 365 ou serveur
Comptes administrateurs, DNS, hébergement, sauvegardes et services connexes peuvent être regroupés dans le périmètre du projet.
L’équipe technique dispose des secrets utiles sans ouvrir inutilement l’ensemble du portefeuille client.
Renfort temporaire d’un technicien
Les accès nécessaires à une mission peuvent être attribués pour le périmètre concerné.
Lorsque la mission se termine, les droits devenus inutiles peuvent être retirés plus proprement.
Changement de responsable client
Les secrets techniques restent disponibles pour le technicien qui reprend le contrat.
La passation ne dépend plus uniquement des favoris navigateur, des notes personnelles ou de la disponibilité de l’ancien référent.
Croissance du portefeuille
Chaque nouveau client ajoute des systèmes, équipements, comptes et niveaux de privilèges. Soclyde aide à conserver une logique commune.
L’entreprise peut grandir sans transformer son patrimoine d’accès en accumulation de fichiers et de tickets difficiles à auditer.
Responsabilité prestataire, confidentialité et accès privilégiés
Vous administrez les systèmes de vos clients : leurs identifiants font partie de votre périmètre de sécurité
Un prestataire informatique peut disposer d’accès privilégiés à des messageries, postes, serveurs, sauvegardes, réseaux, consoles cloud et autres systèmes appartenant à ses clients. Ces secrets représentent une responsabilité opérationnelle et contractuelle importante.
La protection ne concerne donc pas uniquement vos propres comptes. Il faut aussi savoir quel technicien détient quel accès, où le secret est conservé, comment il est transmis et à quel moment la permission doit être retirée.
Une architecture locale ne garantit pas à elle seule la conformité ni la sécurité globale. Elle peut toutefois réduire le nombre d’intermédiaires impliqués dans le stockage du coffre et rendre l’organisation des secrets plus lisible.
Ce que le stockage local aide à maîtriser
- Coffre non hébergé par Soclyde
- Séparation plus claire des accès par client
- Réduction des secrets copiés dans tickets et messageries
- Accès d’équipe faciles à retrouver
Le RGPD n’interdit pas le cloud et ne se résume pas à l’endroit où un mot de passe est stocké. Le prestataire doit aussi respecter ses obligations contractuelles, sécuriser ses postes, documenter ses habilitations et utiliser les protections natives des services administrés.
Les consoles d’administration modernes proposent souvent des comptes nominatifs, rôles, MFA et journaux d’audit. Ces mécanismes doivent être privilégiés lorsqu’ils existent. Soclyde intervient en complément pour les secrets qui doivent réellement être conservés ou partagés.
L’intérêt du modèle local est précis : ne pas ajouter un service d’hébergement du coffre de mots de passe à la chaîne technique. Le prestataire conserve ainsi une architecture plus directe à comprendre et à superviser.
Comparer les architectures pour un MSP
Cloud, auto-hébergement, local-first : le vrai coût se mesure aussi en dépendance et en administration
SoclydeVSKeePass
À retenir sur KeePass
KeePass conserve la base dans un fichier local et permet de garder un contrôle direct sur son emplacement.
Dans une équipe technique, la synchronisation du fichier, les sauvegardes, les droits et les conflits de versions deviennent plus complexes à mesure que le nombre de techniciens et de clients augmente.
L’approche Soclyde
Soclyde conserve le principe du stockage local avec une logique plus adaptée au travail en équipe.
Les appareils autorisés se synchronisent sans manipulation d’un fichier commun. Les accès peuvent suivre les clients et les techniciens sans serveur central à administrer.
SoclydeVSBitwarden
À retenir sur Bitwarden
Bitwarden propose une expérience collaborative aboutie via son cloud ou un déploiement auto-hébergé.
L’auto-hébergement apporte davantage de contrôle mais implique un serveur, des sauvegardes, des mises à jour et de la supervision — exactement le type d’infrastructure qu’un prestataire doit ensuite maintenir pour lui-même.
L’approche Soclyde
Soclyde évite cette couche d’administration tout en gardant le coffre local.
Les appareils autorisés se synchronisent sans serveur de mots de passe central à exploiter, ce qui réduit la charge technique interne.
SoclydeVSLastPass
À retenir sur LastPass
LastPass repose sur une architecture cloud conçue pour simplifier l’usage multi-appareils.
En contrepartie, les secrets privilégiés de plusieurs clients peuvent se retrouver dépendants d’une infrastructure extérieure. Cette centralisation peut peser davantage pour un prestataire qui concentre de nombreux accès administrateurs.
L’approche Soclyde
Soclyde ne rassemble pas les coffres de ses utilisateurs dans une base globale.
Les identifiants restent sur les appareils autorisés du prestataire, ce qui réduit la dépendance à un stockage central tout en conservant la synchronisation d’équipe.
SoclydeVS1Password
À retenir sur 1Password
1Password propose une expérience premium et de nombreuses fonctions de collaboration autour d’un coffre cloud.
Ce modèle convient à beaucoup d’organisations. Un MSP qui souhaite garder directement ses secrets clients dans son propre environnement doit toutefois accepter l’hébergement externe du coffre.
L’approche Soclyde
Soclyde vise les équipes techniques qui veulent collaborer sans externaliser leur coffre.
Droits, partage et synchronisation s’organisent autour des appareils autorisés, sans base de mots de passe hébergée par Soclyde.
FAQ prestataires informatiques
Les questions fréquentes des MSP et sociétés d’infogérance sur les mots de passe
Quel gestionnaire de mots de passe choisir pour un prestataire informatique ?
Choisissez un outil qui organise les accès par client, prend en charge le travail en équipe et permet de limiter les permissions aux techniciens concernés. Soclyde conserve le coffre sur les appareils autorisés, sans coffre cloud centralisé.
Comment organiser les mots de passe de plusieurs clients ?
Classez les accès par client, environnement et niveau de criticité. Attribuez uniquement les droits nécessaires à chaque mission et privilégiez les comptes nominatifs et rôles natifs lorsqu’ils existent.
Comment protéger les comptes administrateurs Microsoft 365 ?
Utilisez des comptes nominatifs, activez l’authentification multifacteur et appliquez le moindre privilège. Évitez les comptes partagés lorsque la plateforme propose une délégation adaptée.
Où stocker les mots de passe VPN, firewall et NAS ?
Conservez les secrets nécessaires dans un gestionnaire dédié, avec un accès limité aux personnes concernées. Évitez les tickets, documents non chiffrés et conversations internes.
Peut-on stocker des accès clients dans un gestionnaire de mots de passe ?
Vérifiez vos contrats, politiques internes et règles des services concernés. Les comptes strictement nominatifs doivent rester individuels ; privilégiez les mécanismes de délégation disponibles.
Que faire lorsqu’un technicien quitte l’entreprise ?
Recensez les accès qu’il utilisait, retirez les permissions devenues inutiles et changez les secrets réellement partagés lorsque c’est nécessaire. Réattribuez les accès utiles aux personnes qui reprennent les clients.
Un gestionnaire hors cloud convient-il à un MSP en télétravail ?
Les appareils autorisés peuvent synchroniser leurs coffres directement. Sécurisez aussi les appareils, les procédures d’accès distant, les sauvegardes et l’authentification multifacteur.
Comment gérer les mots de passe pendant une astreinte ?
Préparez les accès nécessaires à l’avance et limitez-les au périmètre de l’astreinte, afin que le technicien retrouve les bons secrets sans ouvrir tout le portefeuille client.
Comment protéger les accès RMM et de prise en main à distance ?
Utilisez des comptes nominatifs, MFA, rôles limités et journaux d’audit lorsqu’ils existent. Les secrets à partager doivent rester dans un coffre dédié à accès restreint.
KeePass est-il adapté à une société d’infogérance ?
KeePass peut répondre au besoin de stockage local. Une équipe doit cependant organiser elle-même la synchronisation, les sauvegardes, les droits et le partage du fichier.
Les mots de passe dans la documentation ou les tickets suffisent-ils ?
Non comme méthode principale. Les tickets et bases documentaires ont d’autres usages et peuvent diffuser les secrets plus largement. Les identifiants sensibles gagnent à être conservés dans un gestionnaire dédié.
Comment appliquer le principe du moindre privilège à un coffre de mots de passe ?
N’attribuez à chaque technicien que les accès nécessaires à ses clients et missions, puis retirez les permissions lorsque le périmètre change.
Soclyde nécessite-t-il un serveur à administrer ?
Non. Le coffre est conservé sur les appareils autorisés et se synchronise sans serveur central de mots de passe à installer ou maintenir.
Où sont hébergés les mots de passe avec Soclyde ?
Le coffre n’est pas hébergé par Soclyde : il reste sur les appareils autorisés. Le fonctionnement diffère d’un gestionnaire de mots de passe cloud classique.
Soclyde remplace-t-il un PAM ou les rôles administrateurs natifs ?
Non. Dans les environnements complexes ou fortement réglementés, un PAM peut rester nécessaire. Soclyde organise les secrets qui doivent être conservés ou partagés, en complément des comptes nominatifs, MFA et rôles natifs.
Vous administrez les systèmes de vos clients. Gardez aussi la maîtrise des clés qui les ouvrent.
Regroupez les comptes administrateurs, RMM, VPN, sauvegardes, hébergements et autres secrets clients dans un coffre hors cloud pensé pour les techniciens, les astreintes, les passations et le multi-client.
Entre les gestionnaires cloud qui hébergent le coffre, les fichiers locaux qui demandent une organisation manuelle et les solutions auto-hébergées qui ajoutent un serveur à maintenir, Soclyde propose une approche différente : garder les mots de passe sur les appareils autorisés, les synchroniser simplement et gérer les permissions sans infrastructure centrale.
- Organisation des accès par client et périmètre
- Coffre hors cloud sur les appareils autorisés
- Synchronisation entre les postes techniques
- Révocation plus claire lors des changements d’équipe
Microsoft 365, RMM, VPN, firewalls, NAS, sauvegardes, hébergements et domaines structurent le quotidien des prestataires IT. Avec Soclyde, leurs identifiants partageables restent organisés dans votre environnement, sans coffre cloud global.