Le 22 octobre 2026, TeamUpdraft a renouvelé son appel à vérifier les sites WordPress reliés à UpdraftCentral Cloud avant son incident de sécurité. Après un accès non autorisé à teamupdraft.com pendant le week-end des 17 et 18 octobre, des clés de connexion ont servi à installer des extensions malveillantes sur des sites clients. Nethemba a enquêté sur ses propres sites touchés ; Patchstack a également observé les installations.
Pour une petite entreprise, la question à poser à son agence web est précise : quels accès permettent encore d’administrer notre site à distance ? Le mot de passe WordPress n’est qu’une des portes d’entrée possibles.
Une connexion de maintenance devenue un accès hostile
UpdraftPlus assure des sauvegardes WordPress. UpdraftCentral permet, lui, d’administrer plusieurs sites à distance. Patchstack explique que l’attaquant disposait de véritables clés du tableau de bord : les commandes d’installation étaient correctement signées et acceptées par les sites. Il n’avait pas besoin de se connecter au formulaire WordPress avec le mot de passe du dirigeant.
Les chercheurs ont observé 99 noms d’extensions malveillantes. Certaines portes dérobées créaient un compte affiché comme « éditeur », mais doté de permissions supplémentaires permettant d’installer des extensions. Ne contrôler que la liste des administrateurs laisse donc un angle mort. Un compte créé par la porte dérobée peut aussi subsister après le retrait de l’extension.
Vérifier la connexion, pas seulement le plugin installé
Tous les utilisateurs d’UpdraftPlus ne sont pas automatiquement victimes. TeamUpdraft distingue UpdraftCentral Cloud de sa version auto-hébergée, annoncée non touchée. L’éditeur précise aussi que le plugin UpdraftPlus et ses téléchargements n’ont pas été altérés.
En revanche, ne vous arrêtez pas à « nous n’utilisons pas UpdraftCentral ». Patchstack relève qu’une option précochée lors de la connexion d’un compte TeamUpdraft pouvait inscrire le site au service. L’avis de l’éditeur du 22 octobre recommande de consulter les sites listés dans le compte UpdraftCentral. Faites vérifier cette liste et les connexions présentes dans WordPress, y compris pour un ancien site ou une ancienne agence.
Ce que votre prestataire doit contrôler maintenant
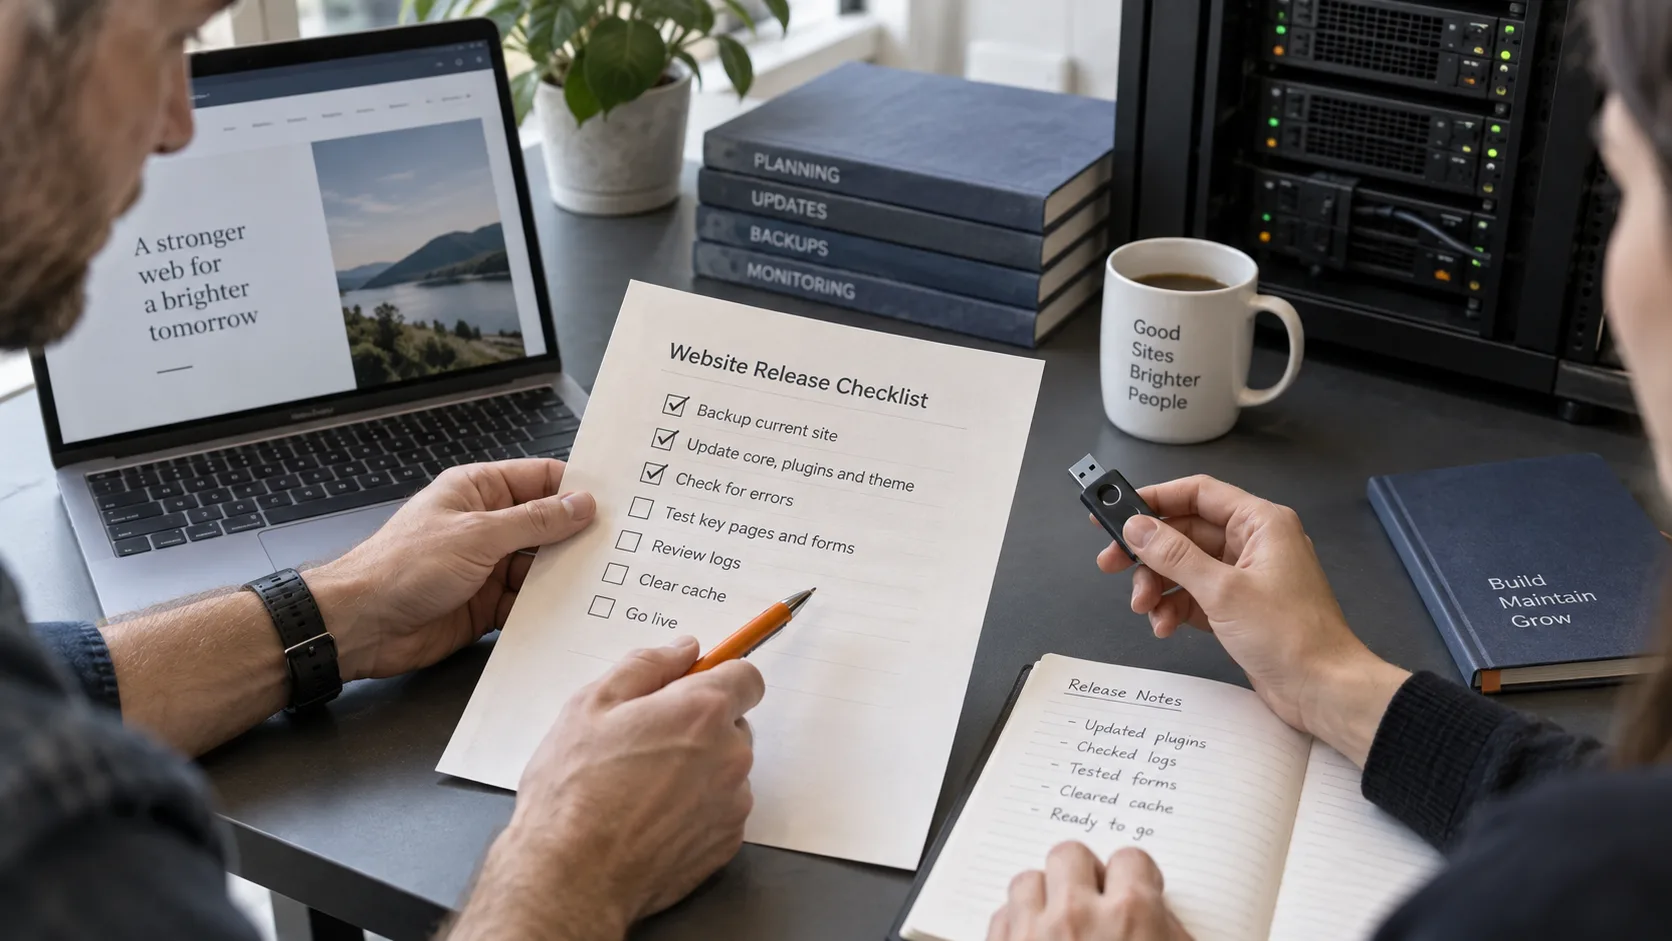
Demandez un retour pour chaque site, avec la version installée, les connexions retirées et le résultat des vérifications. Le minimum utile est le suivant :
- Accéder directement à l’administration WordPress et installer UpdraftPlus 1.26.13, Premium 2.26.13, ou une version ultérieure recommandée par l’éditeur.
- Dans les outils avancés UpdraftPlus, contrôler les clés UpdraftCentral et supprimer les anciennes connexions sur le site lui-même. Retirer le site du seul tableau de bord distant ne révoque pas sa confiance dans une clé volée.
- Examiner les extensions, les utilisateurs et leurs permissions réelles, ainsi que les journaux disponibles. Préserver les éléments utiles à une investigation si une anomalie apparaît.
Nethemba signale que les versions 1.26.12 et 2.26.12 ne supprimaient pas les clés comme prévu, alors que ces numéros figurent encore dans une partie des instructions de l’éditeur. Retenez au minimum les versions .13 et vérifiez le résultat : le seul message « mise à jour effectuée » ne clôt pas le contrôle.
Une reconnexion ne remplace pas le nettoyage
Si une porte dérobée ou un utilisateur inconnu est découvert, faites traiter le site comme compromis. Nethemba décrit plusieurs variantes : un site qui fonctionne de nouveau ou une extension suspecte supprimée ne démontrent pas que tous les accès ont disparu. Le nettoyage, la vérification des sessions et le renouvellement des accès doivent précéder la reconnexion.
TeamUpdraft demande de changer le mot de passe du compte client et de reconfigurer sa double authentification. Si un site a été atteint via UpdraftCentral, l’éditeur recommande aussi de réautoriser le stockage distant et de renouveler ses clés d’accès. Faites confirmer séparément le bon fonctionnement des sauvegardes : avoir sécurisé l’administration du site ne prouve pas qu’une sauvegarde récente est récupérable.
Le lien avec Soclyde : reprendre la maîtrise des accès
Pour l’entreprise cliente, cet incident révèle un besoin qui dépasse WordPress : connaître les accès détenus par chaque prestataire et les retirer quand ils ne sont plus nécessaires. Un mot de passe partagé par courriel et une clé d’administration distante n’ont pas le même mode de révocation.
Soclyde permet de conserver et partager les identifiants professionnels dans un coffre chiffré sur les appareils, sans coffre cloud centralisé exploité par Soclyde. Cela aide à organiser les accès de l’équipe et leur transmission au prestataire. Les clés UpdraftCentral doivent toutefois être supprimées dans WordPress ; le coffre ne désactive pas une intégration et ne nettoie pas un site compromis.
À retenir
Si votre site dépend d’UpdraftPlus ou d’un prestataire qui l’utilise, demandez une vérification des connexions UpdraftCentral Cloud. Distinguez trois résultats : une clé retirée, un site contrôlé et des sauvegardes opérationnelles. Pour organiser les identifiants nécessaires à la maintenance sans les disperser, consultez notre guide pour sécuriser les mots de passe.